
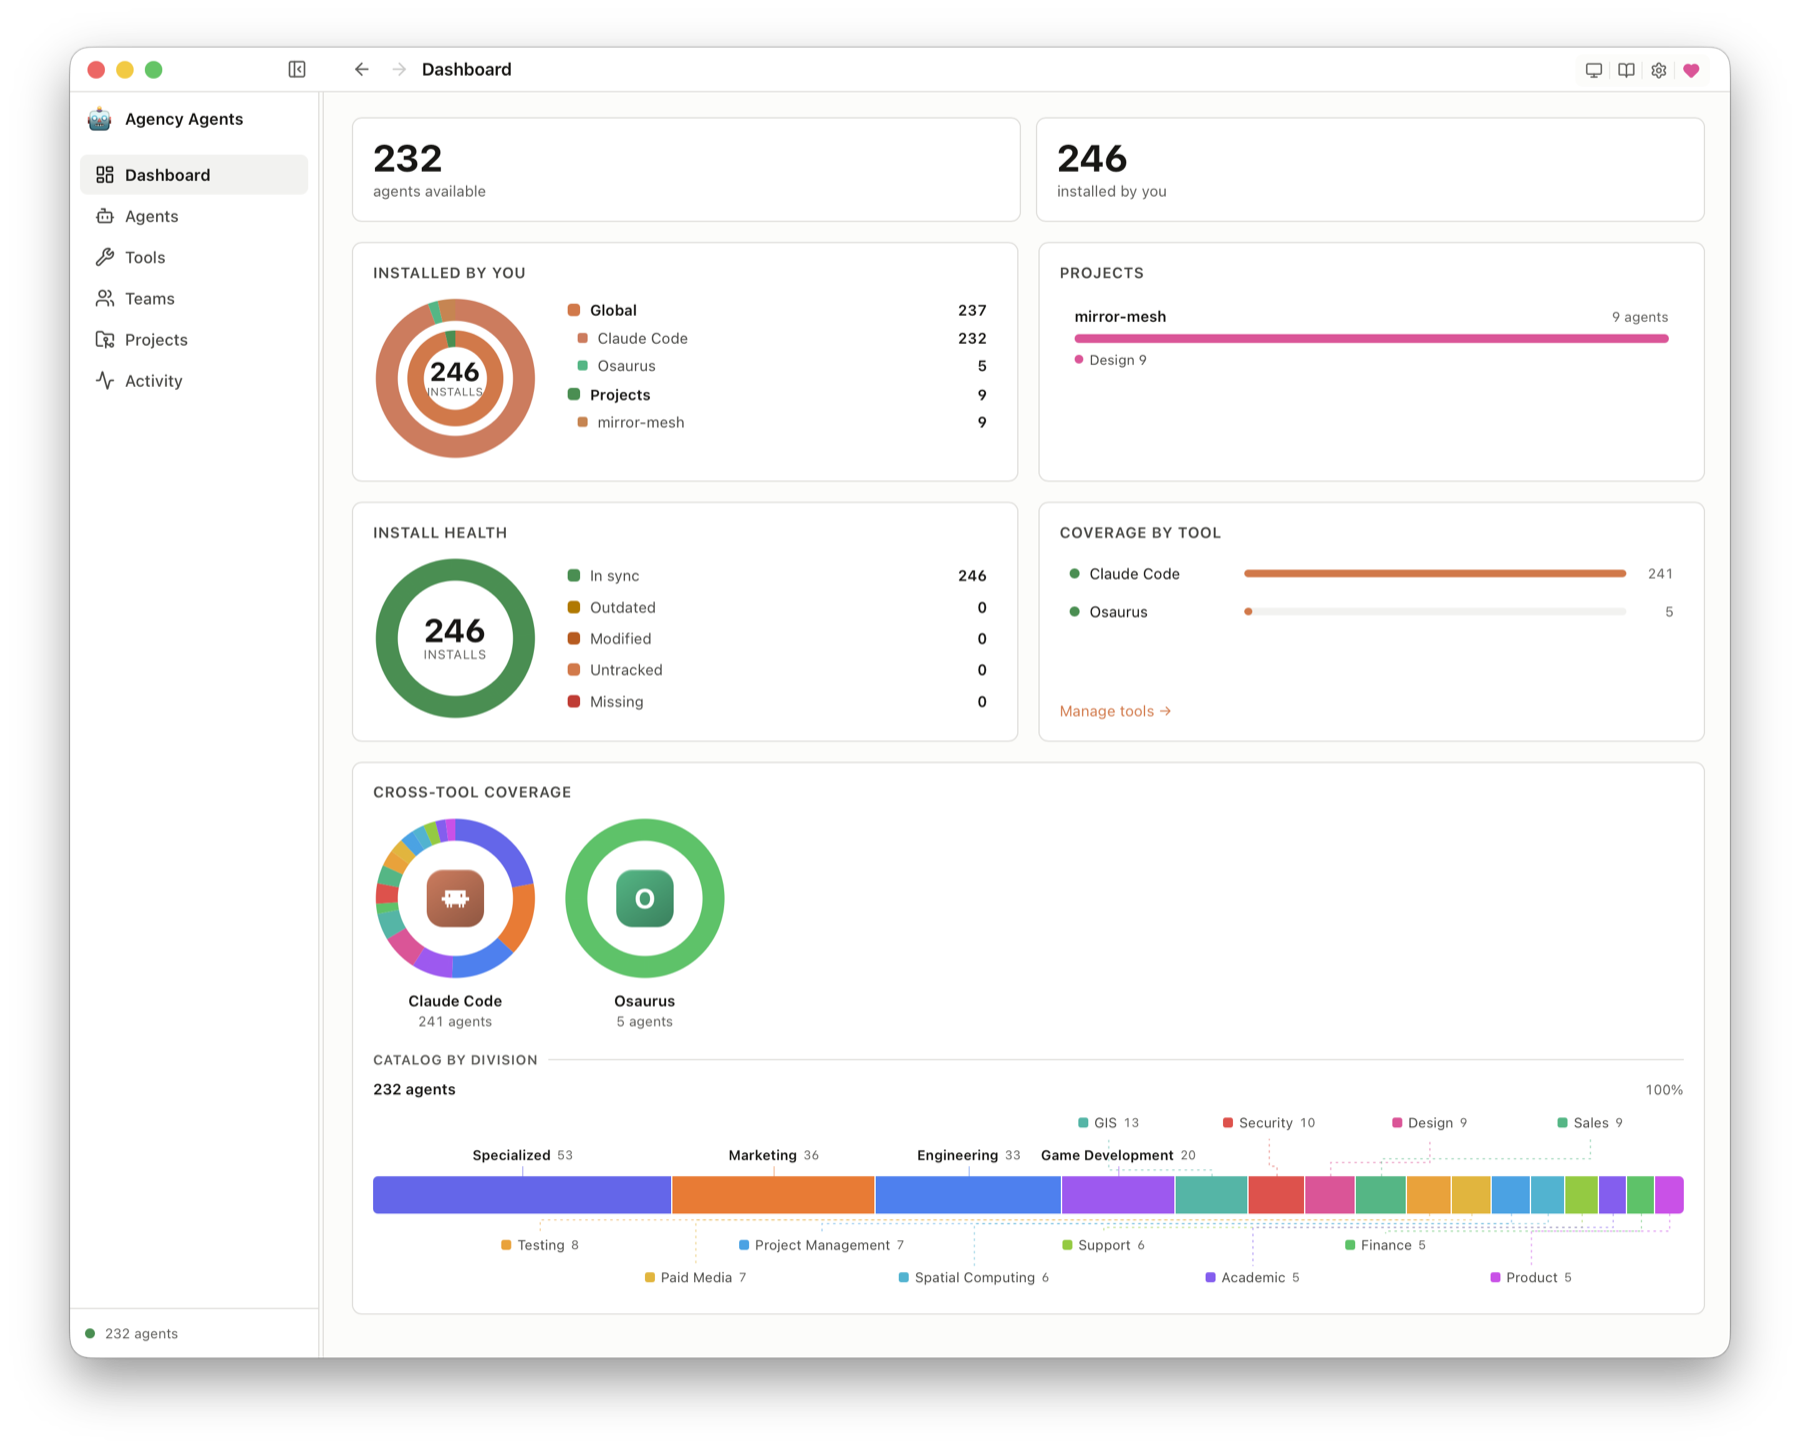
1. 痛点突围:它究竟击穿了什么工程死穴?
AI 编码工具生态碎片化严重。Claude Code 读取 ~/.claude/agents/*.md,Cursor 依赖 .cursor/rules/*.mdc,Codex 消费 ~/.codex/agents/*.toml。同一个架构师角色定义,开发者必须手动同步到八个不同目录,格式微调带来极高的维护成本。社区内虽然存在集中存放角色库的 agency-agents 仓库,但缺乏统一分发终端。
agency-agents-app 提供了一个桌面原生控制平面。它不执行代理任务,也不托管运行时,而是专注于解决配置源的确定性渲染、多工具安装路径映射以及文件漂移监测。开发者在界面中检索 division 与 role,勾选目标工具,应用会自动处理底层文件的序列化与写入。
💡 架构核心洞见:通过将多工具配置管理抽象为“本地数据库 + 确定性渲染器”,该项目绕过了各家 AI 编码工具缺乏统一包管理器的痛点,在本地工作站构建了确定性的代理资产供应链。
2. 核心架构与底层数据流向解析
agency-agents-app 采用经典的前后端分离且安全边界清晰的架构。Rust 编写的 Tauri 2 后端持有核心资产目录、渲染引擎、安装账本与文件监控边界;前端采用 SvelteKit 与 Svelte 5 渲染 UI。 GitHub OAuth 令牌直接隔离在系统钥匙串中,前端仅通过受控 API 获取状态。
[ Upstream agency-agents ] ---> [ Rust Catalog Engine ] ---> [ Deterministic Renderer ]
                                                                      │
                                                                      ▼
[ Local State Ledger ] <---> [ Drift Reconciliation ] <---> [ Target Tool Paths ]
资产分发的核心难点在于漂移检测(Reconciliation)。应用不会盲目覆盖目标文件,而是通过重新渲染上游源文件并计算字节哈希,与本地 Ledger 记录对比。文件状态被严格分类为 current、outdated、modified、removed 或 foreign。这种比对机制让开发者能直接在 Dashboard 识别外部篡改,防止手动调试的配置在下次更新时被静默抹除。
3. 技术选型与性能横向硬核对比
| 选型维度 | 本方案 (agency-agents-app) | 传统实现范式 (Shell脚本/软链) | 典型云端管理台方案 | 生产环境收益 |
|---|---|---|---|---|
| 运行时依赖 | 纯本地单二进制 (Tauri 2) | Bash / Python 脚本依赖环境 | Node.js 服务 + PostgreSQL | 无外部运行时崩溃风险 |
| 状态一致性 | 本地不可变 Ledger + 字节校验 | 无状态,极易产生符号链接失效 | 依赖远端云数据库同步 | 杜绝配置漂移与文件静默丢失 |
| 数据隐私 | 本地优先,绝对零遥测数据上报 | 零遥测,但缺乏生命周期追踪 | 数据存放在第三方托管服务器 | 满足企业级代码资产合规要求 |
| 工具扩展性 | 统一 tools.json 声明式注册 |
硬编码脚本路径,修改成本高 | 依赖平台开放 API 额度 | 增减工具仅需维护单个配置文件 |
该项目的技术选型完全倾向于本地优先与极端工程效率。Tauri 2 规避了 Electron 带来的庞大内存占用,Svelte 5 确保了在几百个代理人角色检索时的零卡顿。工具注册表剥离了前后端耦合,开发者只需向 tools.json 增加一个条目并实现对应的字节渲染器,便可将新工具纳入版图。
4. 手把手极客实操:从零构建最小闭环
克隆仓库并在本地启动开发环境需要准备 Node.js 22+ 与 Rust 稳定版。以下步骤在 macOS 与 Linux 主流发行版上经验证。
# 克隆官方仓库到本地工作目录
git clone https://github.com/msitarzewski/agency-agents-app

# 进入项目根目录
cd agency-agents-app

# 安装前端及 Tauri 依赖包
npm install

# 启动 Tauri 本地调试开发服务
npm run tauri dev
若需在本地直接验证测试用例与前端静态检查,可执行以下命令组合:
# 执行前端 Svelte 类型与语法检查
npm run check

# 运行 Rust 后端核心库单元测试
cargo test --manifest-path src-tauri/Cargo.toml --lib
生产环境产物构建则通过 Phase C 质量门禁批处理完成:
# 执行本地 QA 验证流水线并打包产物
npm run build:phase-c
5. 生产落地踩坑指南与避坑建议 (Gotchas)
在生产环境中直接将该应用接入团队工作流时,必须注意特定的边界条件与底层存储行为。
⚠️ 避坑预警 平台代码签名缺失:在 Windows x64 与 ARM64 平台上,由于安装程序暂未完成全量商业代码签名,Windows Defender SmartScreen 会触发未知发布者拦截。开发者需要点击“更多信息”,随后选择“仍要运行”方可完成安装。推荐企业内部通过 MDM 预置信任证书。
⚠️ 避坑预警 项目级作用域覆盖:当在项目中通过 Cursor 或 opencode 部署代理时,应用会在项目根目录下写入
.cursor/rules/等点目录文件。如果团队未将这些生成文件加入.gitignore,频繁的字节哈希重构会导致 git status 出现大量非预期改动,污染业务提交记录。