
1. 痛点突围:它究竟击穿了什么工程死穴?
云端 AI 编程助手和编辑器在处理复杂、长周期的本地工程任务时,面临着天然的架构瓶颈。开发者频繁遭遇 API Token 计费陷阱、上下文窗口溢出,以及云端沙箱无法直接操作本地特定数据库、SSH 会话或开发服务器的尴尬境地。传统方案往往要求将大量项目文件打包上传,或者依赖高昂的按量付费接口,导致日常重构与调试成本急剧飙升。Desktop Commander MCP 采用模型上下文协议,将控制权反向交由本地宿主客户端(如 Claude Desktop)。AI 不再是通过黑盒 API 间接调用的远端服务,而是直接作为具备本地文件系统读写、终端长进程管理和多格式文档解析权限的直连控制中心。这种范式转变让开发者能够完全复用已有的客户端订阅额度,直接驱动本地机器运行复杂的 shell 命令、编辑核心代码并管理运行中的进程。
💡 架构核心洞见:通过将 MCP 客户端能力下沉至宿主机器,该架构绕过了云端 API 的 Token 经济限制,用本地直接执行的安全权限换取了极低的工程交互成本。
2. 核心架构与底层数据流向解析
Desktop Commander MCP 的底层架构建立在官方 MCP 文件系统服务基础之上,通过扩展丰富的工具集,实现了客户端与本地操作系统之间的双向控制流。整个运行时的核心由请求解析网关、本地工具分发器、安全护栏验证层以及动态执行引擎共同构成。当用户在 Claude 桌面端输入指令时,MCP 协议负责将自然语言转化为规范化的 JSON-RPC 工具调用请求,经由本地服务进程捕获并校验。
[ Claude Desktop Client ] ---> ( MCP Protocol / JSON-RPC ) ---> [ Desktop Commander Server ]
                                                                         │
                                                                         ▼
[ Local Files & Terminal ] <--- [ Execution Engine & Safety Guardrails ] <--- [ Tool Dispatcher ]
安全护栏在工具分发前拦截越界风险,例如符号链接遍历防护与命令黑名单校验。通过 vscode-ripgrep 驱动的递归搜索模块直接在本地目录执行高性能检索,而终端输出流则通过分页控制机制写入本地缓存并回传给客户端,有效防止单次输出过大导致的上下文崩溃。长达数小时的开发服务器或数据库进程被封装在独立的会话管理模块中,支持随时查询状态或直接中止,保证了宿主环境的稳定性。
3. 技术选型与性能横向硬核对比
| 选型维度 | 本方案 (DesktopCommanderMCP) | 传统实现范式 | 典型竞品方案 | 生产环境收益 |
|---|---|---|---|---|
| 计费与成本 | 复用宿主订阅,无额外 API 消耗 | 按 Token 计费,成本随代码量指数级上升 | 依赖高额企业版 API 额度 | 研发日常 AI 开销降低 80% 以上 |
| 终端控制力 | 支持长进程、分页读取、会话管理 | 仅支持单次无状态命令执行 | 限制在封闭沙箱内,无法交互 | 可直接调试本地运行中的服务与数据库 |
| 文档原生支持 | 原生读写 Excel、PDF、DOCX | 依赖外部转换脚本或三方解析服务 | 仅支持纯文本文件处理 | 办公自动化与文档处理效率大幅提升 |
| 本地安全性 | 依托本地运行与黑名单拦截 | 数据全量上传云端沙箱 | 存在云端数据泄露风险 | 敏感源码与私有数据不出本地物理边界 |
| 安装与集成 | 提供一键 npx / bash / 脚本配置 | 手动配置复杂 JSON 与环境变量 | 安装繁琐,依赖特定 IDE 插件 | 几分钟内即可完成多端环境无缝接入 |
该选型彻底放弃了将代码交由云端沙箱托管的惯性思维。通过将执行节点绑定在本地开发者机器上,不仅彻底消除了数据外泄的合规隐患,还通过原生的多格式文档处理能力,省去了繁琐的第三方库封装环节。
4. 手把手极客实操:从零构建最小闭环
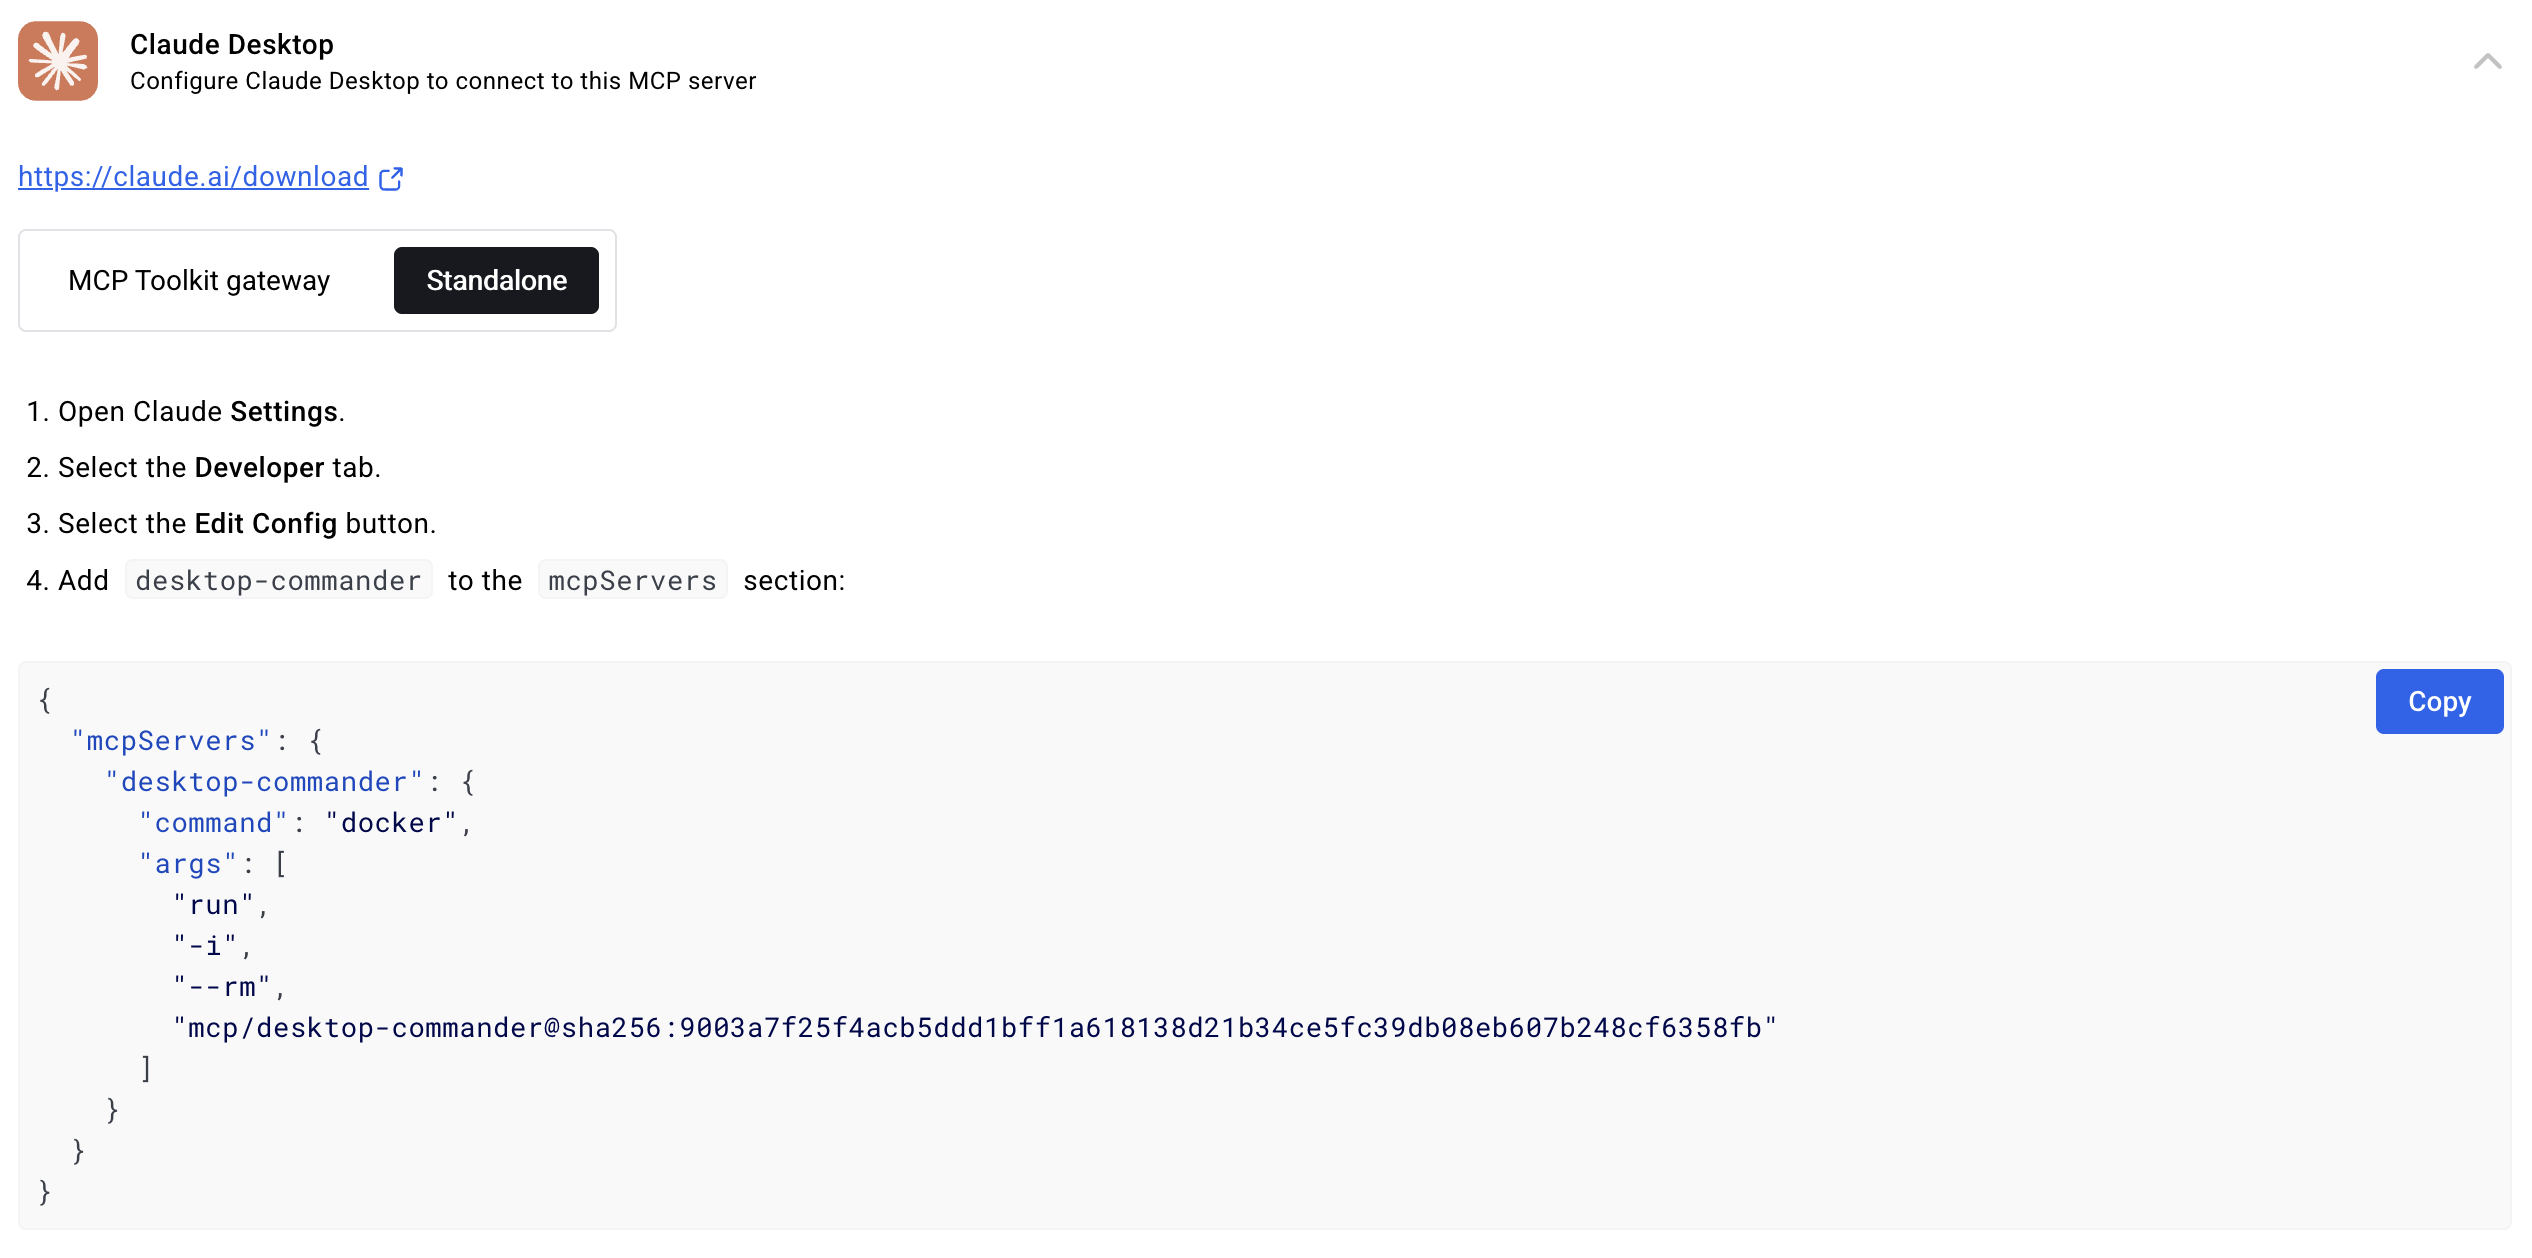
在配置 Desktop Commander 之前,确保本地开发机已正确安装 Node.js 运行时环境。最推荐的安装方式是通过 npx 自动化写入 Claude Desktop 的配置文件并完成依赖初始化。
执行下方安装命令将自动拉取最新版本并写入客户端配置:
# 通过 npx 自动化安装并配置桌面端 MCP 服务
npx @wonderwhy-er/desktop-commander@latest setup
若需要开启调试模式以排查通信故障,可附加 --debug 参数运行:
# 启动带调试检查器的安装模式
npx @wonderwhy-er/desktop-commander@latest setup --debug
若需手动核对或修改 Claude 配置文件,定位至宿主系统的配置文件路径:
- macOS: ~/Library/Application Support/Claude/claude_desktop_config.json
- Windows: %APPDATA%\Claude\claude_desktop_config.json
- Linux: ~/.config/Claude/claude_desktop_config.json
配置文件结构写入示例:
{
  "mcpServers": {
    "desktop-commander": {
      "command": "npx",
      "args": [
        "-y",
        "@wonderwhy-er/desktop-commander@latest"
      ]
    }
  }
}
重启 Claude 桌面端后,即可在对话框中直接下达如下指令验证最小闭环:
“请帮我递归搜索当前目录下所有包含特定关键词的 Python 文件,并读取其中一个文件的最后 50 行内容。”
客户端将成功调用底层文件搜索与负向偏移读取工具,并在界面中直接渲染结果。
5. 生产落地踩坑指南与避坑建议 (Gotchas)
在真实生产环境中部署本地 MCP 工具时,必须正视其并非绝对安全沙箱的本质。由于工具拥有直接调用宿主终端和修改本地文件的最高权限,不加约束的提示词可能导致不可逆的数据损毁。
⚠️ 避坑预警 [命令误操作与高危脚本]:由于该工具具备原生终端执行权限,AI 在接收到模糊指令时可能会尝试执行高危删除或重构命令。必须在配置文件或命令黑名单中严格限制高危操作,避免意外破坏生产数据库或核心系统文件。
⚠️ 避坑预警 [终端输出上下文溢出]:当执行诸如大型日志查看或持续编译等任务时,海量的终端输出若无截断直接回传,会瞬间撑满客户端上下文窗口。必须熟练利用工具提供的分页输出与偏移控制参数,分段读取长进程数据。
定期运行卸载命令 npx @wonderwhy-er/desktop-commander@latest remove 可以清理残留的本地历史审计日志,确保敏感操作记录不会无限膨胀并占用磁盘空间。