
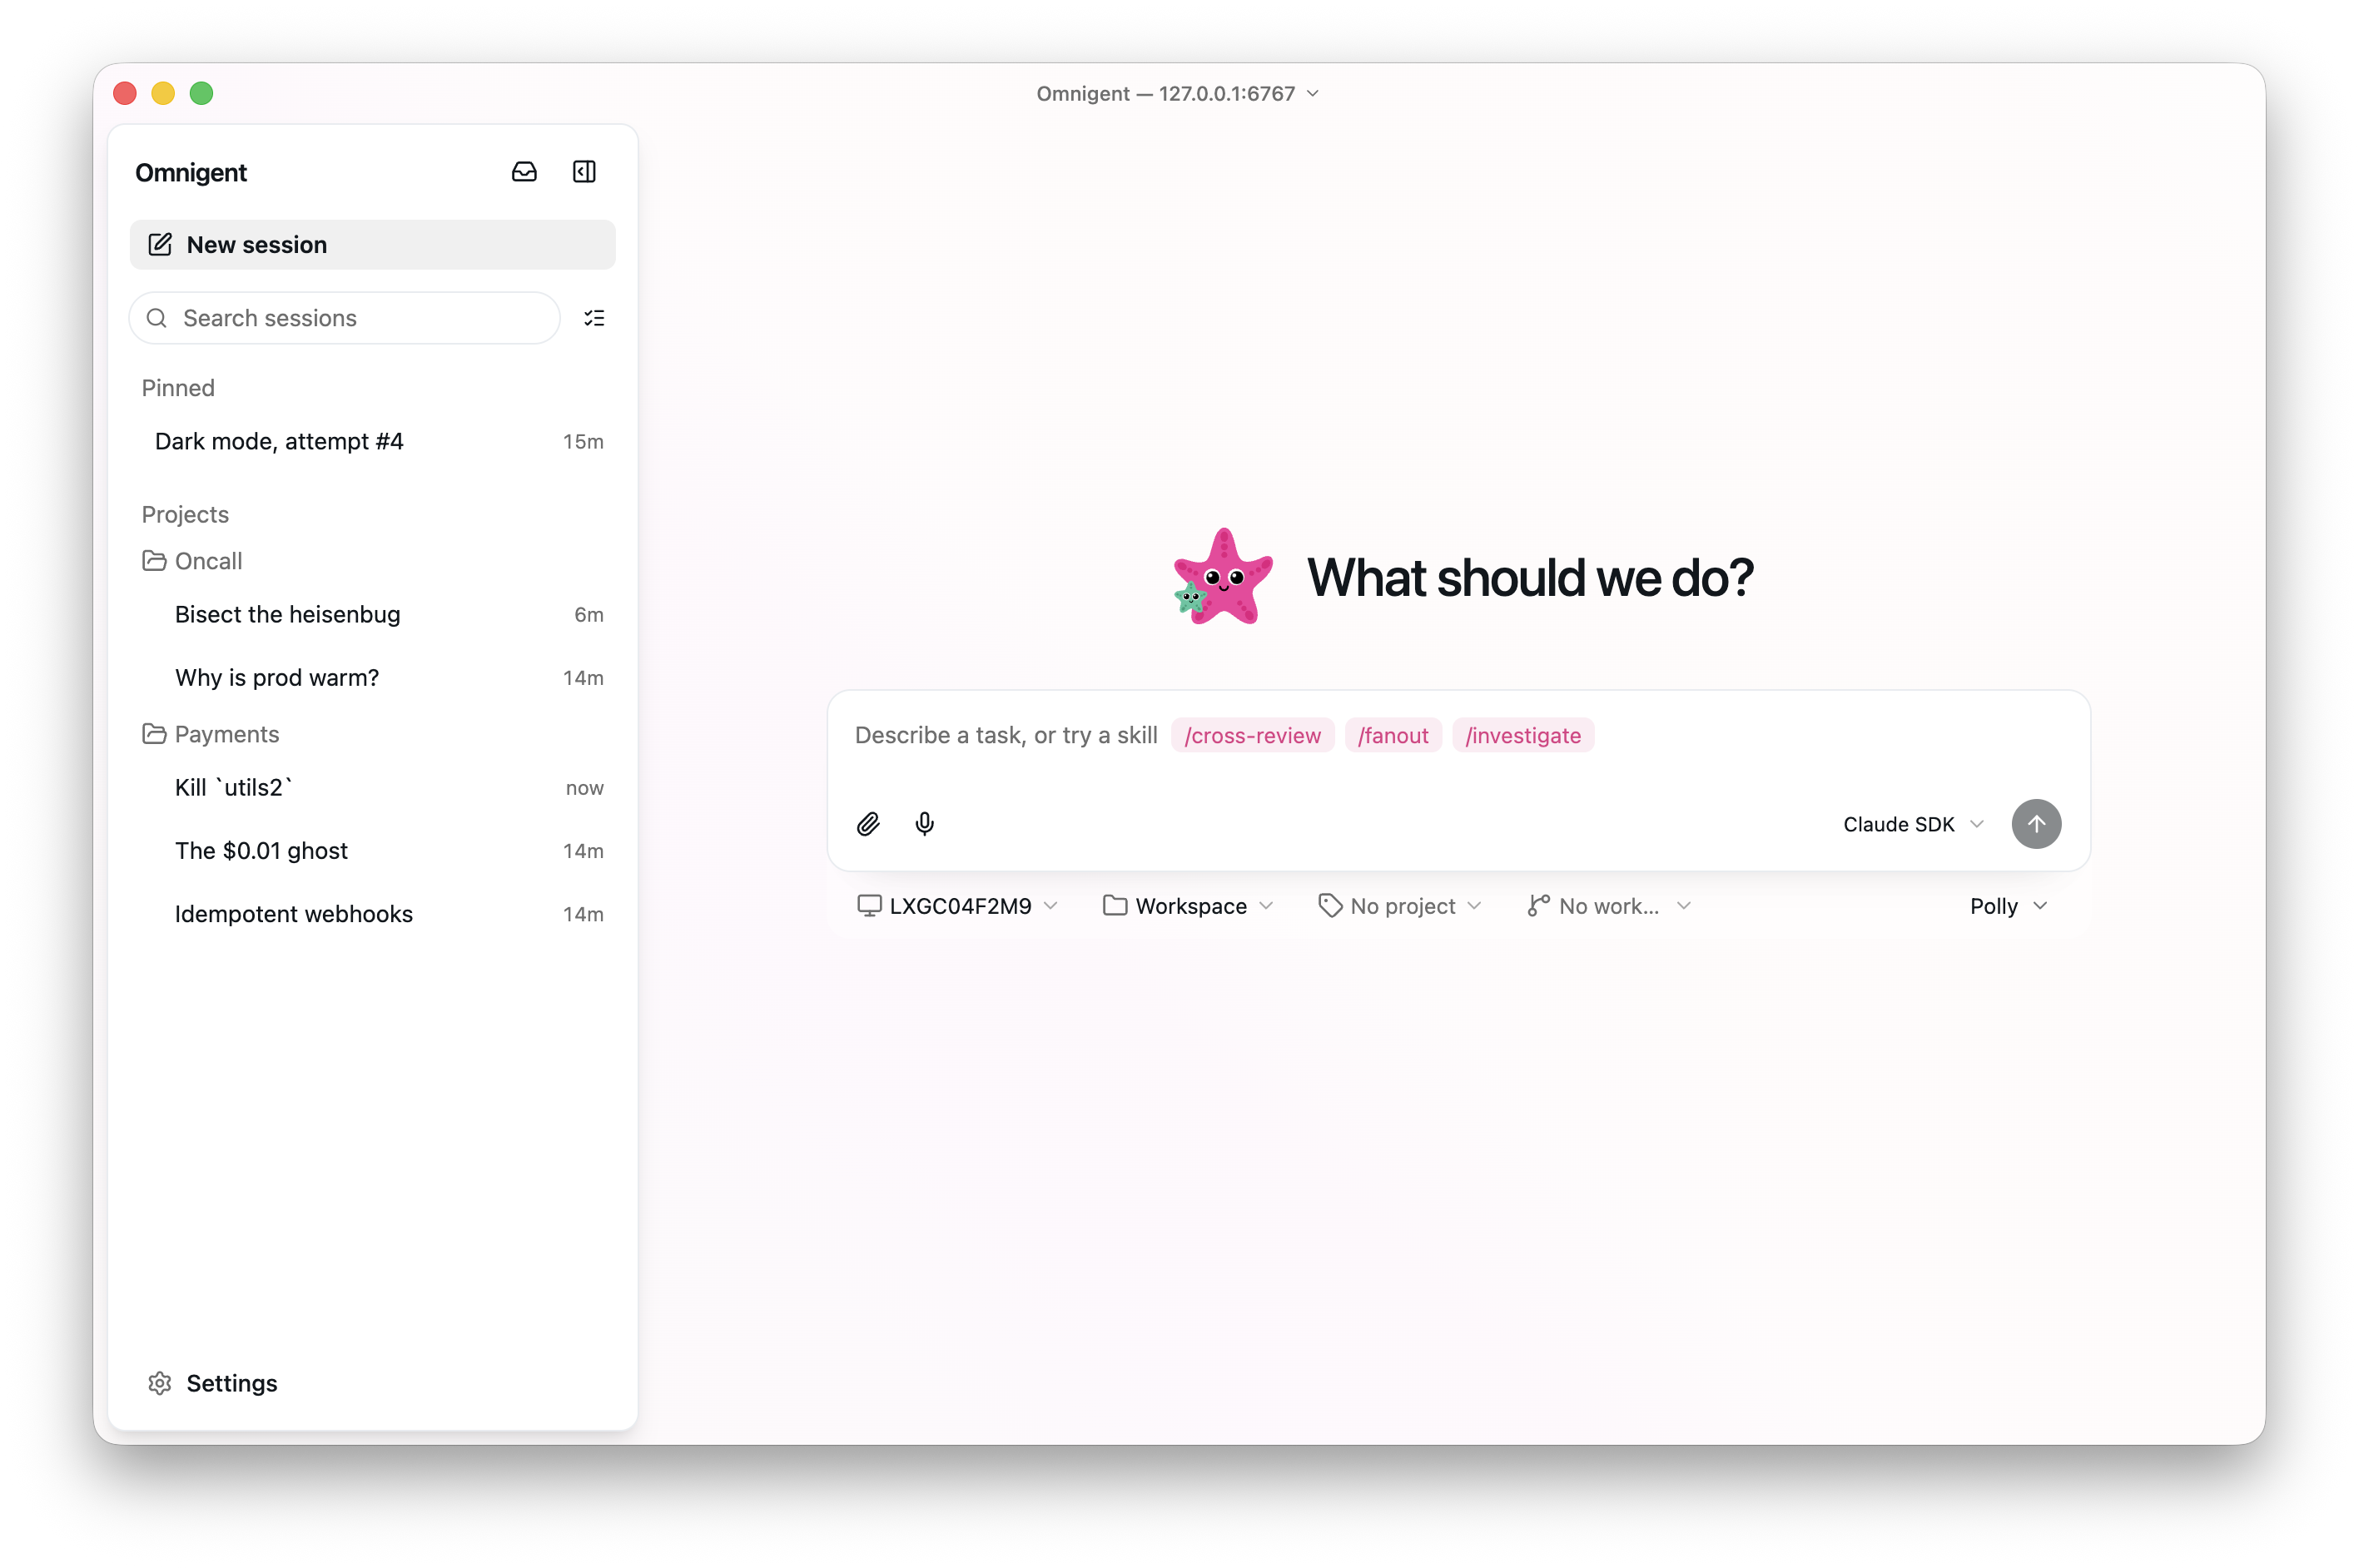
1. 痛点突围:它究竟击穿了什么工程死穴?
当前开发团队在引入 AI 编码代理时,常常陷入工具链孤岛的困境。Claude Code、Cursor、Devin 以及各种自研 Agent 的命令行接口、会话状态、上下文格式互不兼容。工程师为了适配不同的任务类型,必须在多个终端窗口间来回切换,历史状态无法共享,子代理之间也无法完成交叉评审。Omnigent 的出现直接将多代理编排从应用层下沉到统一的 Meta-Harness(元 harness)层,让异构代理能够运行在同一个控制平面内。
💡 架构核心洞见:通过将协议异构的 AI 代理抽象为标准的 Harness 插件接口,Omnigent 在客户端与底层工具链之间插入了一层标准化的消息代理与状态机,消除了不同产品之间的上下文鸿沟。
2. 核心架构与底层数据流向解析
Omnigent 的架构由统一的网关解析器、中心化内存层、动态执行引擎以及沙箱后端构成。当客户端通过 CLI、浏览器或桌面端发送指令时,请求首先到达网关解析器,随后分发给对应的代理进程。
[ Client / CLI ] ---> [ Gateway / Parser ] ---> [ Memory Layer ]
                                 │
                                 ▼
                     [ Dynamic Execution Engine ]
                                 │
       ┌─────────────────────────┴─────────────────────────┐
       ▼                         ▼                         ▼
[ Claude Code ]              [ Cursor ]               [ Custom YAML ]
       │                         │                         │
       └─────────────────────────┬─────────────────────────┘
                                 ▼
                     [ Sandbox Isolation Layer ]
        (Modal / E2B / Daytona / Kubernetes / Bubblewrap)
在底层状态流转中,每个代理的输出通过 WebSocket 实时同步到持久化存储。当用户在手机或浏览器接管会话时,服务器直接将当前状态树回放至前端。Linux 环境下的 bubblewrap(bwrap)或 macOS 的 seatbelt 负责将每个代理的终端操作限制在独立的命名空间内,防止未授权的文件系统读写。
3. 技术选型与性能横向硬核对比
| 选型维度 | 本方案 (omnigent) | 传统实现范式 | 典型竞品方案 | 生产环境收益 |
|---|---|---|---|---|
| 代理兼容性 | 插件化支持 Claude Code、Devin、Cursor 及自定义代理 | 绑定单一厂商 SDK 或独立命令行 | 单一 IDE 内部集成代理 | 避免厂商锁定,实现任务拆解指派 |
| 会话多端同步 | 基于服务器端状态同步,支持终端、Web、移动端 | 仅限本地终端或单机浏览器 | 纯云端 SaaS 无法读取本地环境 | 随时随地监控与介入长周期任务 |
| 沙箱安全隔离 | 原生对接 12 种云端沙箱与本地 bwrap/seatbelt | 裸机直接运行,权限失控风险高 | 仅提供受限的 Docker 容器 | 有效拦截高危命令与凭证泄露 |
| 治理与策略控制 | 支持全局、代理级、单次会话的 Spending 限制与审批卡片 | 无统一策略,依赖人工盯防 | 企业版基础审计日志 | 精准控制 Token 消耗与越权操作 |
从架构设计来看,传统实现局限于单机单代理的盲区,而 Omnigent 的方案通过引入 Meta-Harness 概念,在不改变原有代理二进制文件的基础上,实现了生命周期管理、策略拦截与多端通信的收敛。
4. 手把手极客实操:从零构建最小闭环
在满足 Python 3.12+、Node.js 22 LTS、tmux 及必要沙箱工具的 Linux/macOS 环境下,执行官方提供的引导脚本完成安装:
# 一键安装 Omnigent 核心及依赖工具链
curl -fsSL https://raw.githubusercontent.com/omnigent-ai/omnigent/main/scripts/install_oss.sh | sh
若选择通过 uv 工具手动安装并启用特定沙箱插件,可运行以下命令:
# 使用 uv 安装 omnigent 并集成 modal 与 e2b 沙箱支持
uv tool install "omnigent[modal,e2b]"
以下是一个通过 Python SDK 定义自定义 YAML 代理并启动托管会话的最小实操脚本:
from omnigent import OmnigentServer, AgentConfig, SandboxManager

# 初始化沙箱管理器,配置默认隔离后端为本地 bwrap 或云端 e2b
sandbox_mgr = SandboxManager(provider="e2b", timeout=3600)

# 定义一个多代理协同会话配置
session_config = AgentConfig(
    session_id="sec-ops-01",
    harnesses=["claude", "cursor"],  # 混合编排多个主流编码代理
    sandbox=sandbox_mgr.provision(),
    max_spend_limit_usd=5.0           # 设置单次会话硬性 Token 费用上限
)

if __name__ == "__mainらっしゃい":
    # 启动元编排服务器实例
    server = OmnigentServer(config=session_config)
    print(f"Omnigent meta-harness active. Session ID: {session_config.session_id}")
    server.run(host="127.0.0.1", port=8080)
运行后通过浏览器访问 http://127.0.0.1:8080,即可看到实时同步的终端流与子代理交互卡片。
5. 生产落地踩坑指南与避坑建议 (Gotchas)
⚠️ 避坑预警 tmux 依赖缺失:原生
omnigent <harness>终端包装器严重依赖tmux进行会话复用。在精简版 Docker 基础镜像或部分无头 Linux 服务器中,若未预先安装tmux会导致代理进程瞬间崩溃,部署前必须通过包管理器确认二进制文件存在。⚠️ 避坑预警 Linux 命名空间权限:在 Linux 环境下运行原生终端包装器时,
bubblewrap(bwrap)为强制依赖。若内核未开启相关非特权命名空间支持或缺少bwrap二进制文件,代理终端将拒绝启动,切勿在无沙箱隔离配置的生产容器中强行绕过此检查。