
1. 痛点突围:它究竟击穿了什么工程死穴?
大模型驱动的通用编码助手在处理真实生产环境的代码审查时,长期暴露出一类顽固的架构缺陷。当面对数十个文件、上万行变更的 Pull Request 时,纯提示词驱动的智能体由于缺乏硬性拓扑约束,极易在处理长上下文时产生注意力衰减。开发者在实际接入后频繁遭遇漏审、代码行号错位以及虚假警告泛滥的困境。
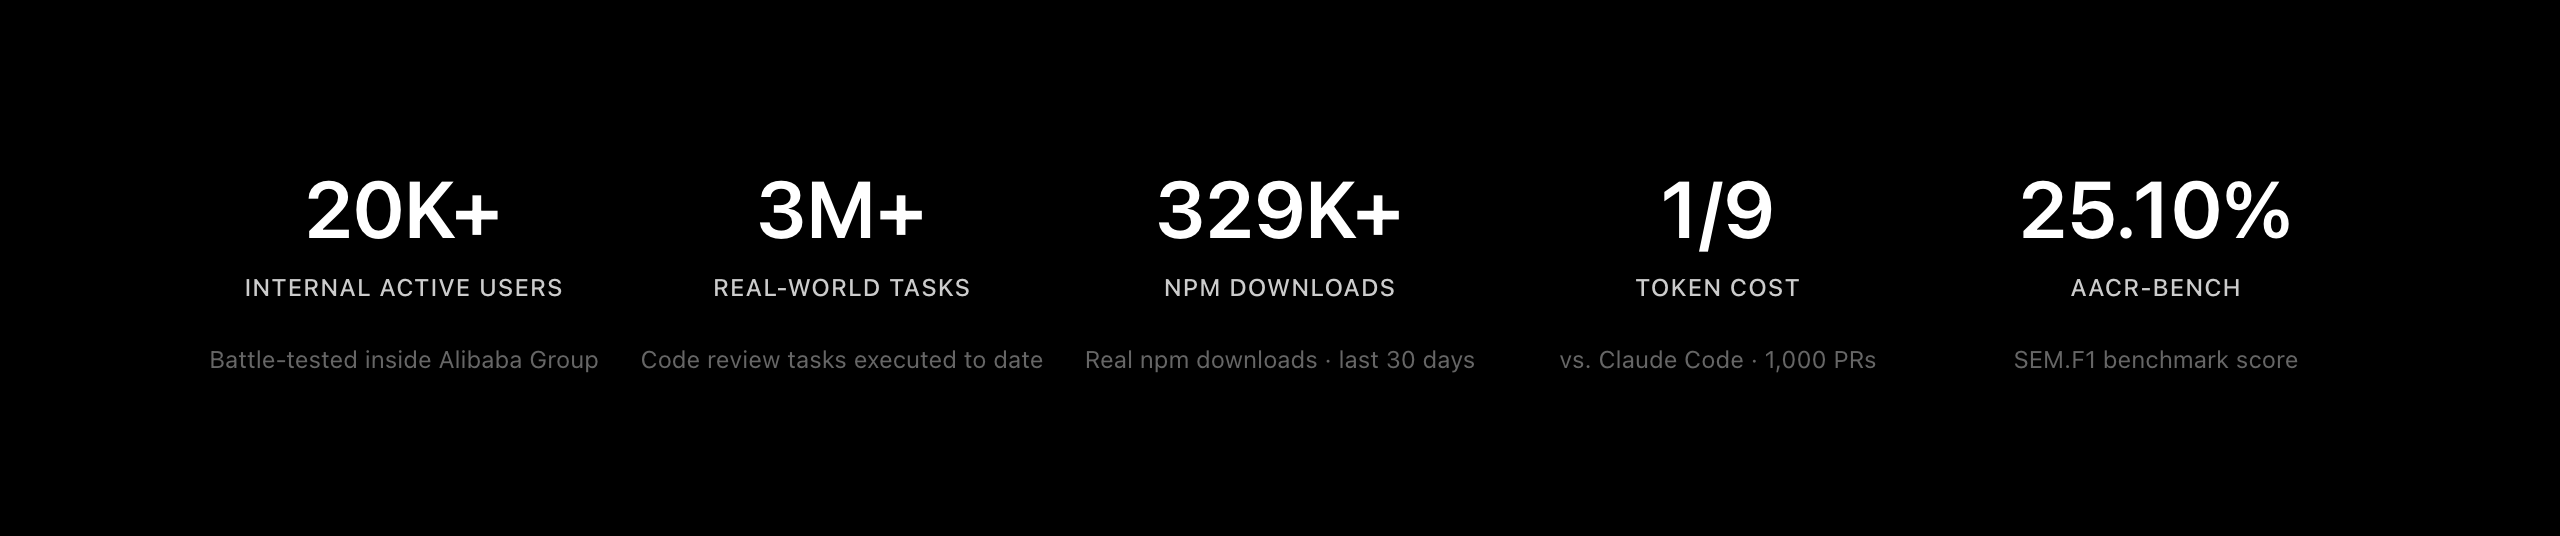
这类缺陷根源于大模型无状态、无边界的语言生成机制。没有确定性路由逻辑的约束,通用 Agent 倾向于随机截断文件内容,导致跨文件的引用和类型定义在审查过程中丢失。阿里开源的 Open Code Review 彻底改变了这一局面。它不再将代码审查交由单一的语言模型自由发挥,而是构建了一套以工程逻辑为主导、大模型为辅助计算单元的混合架构,在保障精准度的同时将无效 Token 消耗压制到极低水平。
💡 架构核心洞见:将代码审查拆解为工程确定性处理与大模型动态决策两层,用代码逻辑控制文件路由与边界,用大模型聚焦局部语义理解,从根本上消除了通用智能体的上下文遗漏与位置漂移。
2. 核心架构与底层数据流向解析
Open Code Review 的底层运行依赖于 Git 差异解析器与动态任务分发引擎的深度耦合。系统启动后,CLI 客户端首先触发 Git 2.41 底层命令获取完整的 Diff 数据。解析网关对 Diff 进行结构化拆解,过滤掉无关的二进制文件与锁文件,随后将变更文件交由智能打包模块。
智能打包模块依据文件名、目录结构以及语言类型,把高度关联的文件聚合成独立的审查单元。每个单元拥有独立的上下文隔离环境,并通过子代理机制并行执行。外部定位与反射模块在生成最终评审意见前,对大模型输出的行号进行二次坐标校验,确保意见精准对齐实际代码行。
[ Git Diff / Source Files ] ---> [ Parser & File Selector ] ---> [ Smart File Bundling ]
                                                                          │
                                                                          ▼
[ Structured Review Comments ] <--- [ Positioning & Reflection ] <--- [ Sub-Agent Execution ]
在工程权衡方面,该架构主动牺牲了一部分理论上的泛化召回率,换取极高的精确度。过滤掉边缘噪声后,评审结果中的误报率大幅度下降,避免了开发人员在 CI 流水线中花费大量精力甄别 AI 假警报。
3. 技术选型与性能横向硬核对比
| 选型维度 | 本方案 (open-code-review) | 传统实现范式 | 典型竞品方案 (Claude Code Skills) | 生产环境收益 | |---|---|---|---|---|> | F1 综合指标 | 经过 50 个开源库 200 个 PR 交叉验证,保持行业高位 | 依赖单一 Prompt 模板,召回不稳定 | 依赖通用 Skills 注入,长文本表现衰减 | 评审有效性成倍提升,误报显著减少 | | Precision (精确度) | 架构硬约束过滤无效噪声 | 极易产生幻觉与行号漂移 | 规则匹配浮于表面,容易误判 | 开发人员无需耗时过滤虚假警告 | | Recall (召回率) | 刻意牺牲部分边缘召回以换取高精度 | 覆盖面宽但伴随严重干扰 | 依赖大模型自主遍历,极易遗漏深层逻辑 | 集中精力拦截高危缺陷 | | Token 消耗 | 仅消耗同类通用方案约 1/9 的 Token | 全量上传导致成本失控 | 每次交互上传完整上下文,费用高昂 | CI/CD 阶段的 AI 预算直接下降 88% | | 执行耗时 | 毫秒级文件路由配合并行子代理 | 单线程线性处理,容易超时 | 受到大模型推理速度与上下文长度制约 | 流水线整体延迟大幅缩短 |
这套技术选型展现了务实的工程哲学。在研发效能工具领域,低误报率和确定性远比漫无边际的幻觉发散更有价值。通过将文件拆包与规则匹配硬编码,项目在真实生产环境中展现出极强的抗干扰能力。
4. 手把手极客实操:从零构建最小闭环
运行 Open Code Review 需要系统安装 Git 2.41 或更高版本,以确保原生支持复杂的仓库对象搜索与差异比对。通过包管理器全局安装 CLI 工具:
# 通过 npm 全局安装官方发布的核心 CLI 工具
npm install -g @alibaba-group/open-code-review
安装完成后,在本地任意 Git 仓库目录下配置对应的大模型 API 密钥与端点,即可执行全量代码审计或增量 Diff 审查。以下为最小化集成与调用的自动化脚本:
import { execSync } from 'child_process';
import * as process from 'process';

// 检查当前运行环境的 Git 版本是否满足 2.41 最低门槛
function verifyGitVersion(): void {
    const versionOutput = execSync('git --version').toString();
    const match = versionOutput.match(/git version (\d+)\.(\d+)/);
    if (!match || parseInt(match[1]) < 2 || (parseInt(match[1]) === 2 && parseInt(match[2]) < 41)) {
        throw new Error('Open Code Review requires Git >= 2.41 for advanced diff parsing.');
    }
}

// 执行 ocr 扫描命令,对当前仓库进行审计
function runCodeAudit(): void {
    verifyGitVersion();
    try {
        // 调用全局注册的 ocr 命令行工具对指定目录进行扫描
        const output = execSync('ocr scan --model=openai/gpt-4o --format=json', {
            encoding: 'utf-8',
            env: { ...process.env }
        });
        console.log('Audit completed successfully. Results:', output.substring(0, 200));
    } catch (error: any) {
        console.error('Audit execution failed:', error.message);
        process.exit(1);
    }
}

runCodeAudit();
执行 ocr scan 后,系统会在终端输出包含行号、严重等级以及修改建议的结构化 JSON 报告,可直接对接 GitHub Actions 或 GitLab CI 的 PR 评论接口。
5. 生产落地踩坑指南与避坑建议 (Gotchas)
在将 Open Code Review 接入公司级主干流水线时,运维团队必须注意工具对本地 Git 缓存和模型限速的实际消耗。大文件变更多发时,未加限制的并发子代理可能会触发 LLM 提供商的 Rate Limit。
⚠️ 避坑预警 [并发限速冲突]:在包含数千个文件变动的巨型 Monorepo 中运行
ocr scan时,智能打包模块会瞬间分发出大量子代理。建议在 CI 配置中通过--concurrency参数显式限制并发数,防止触发大模型 API 的 429 Too Many Requests 错误。⚠️ 避坑预警 [Git 基础镜像缺失]:若在容器化 CI 环境(如 Docker 基础镜像)中运行,确保镜像内安装的是 Git 2.41 及以上版本。老旧版本的 Git 缺少部分差异树遍历参数,会导致 CLI 在解析复杂 Merge Request 时直接抛出语法解析异常。