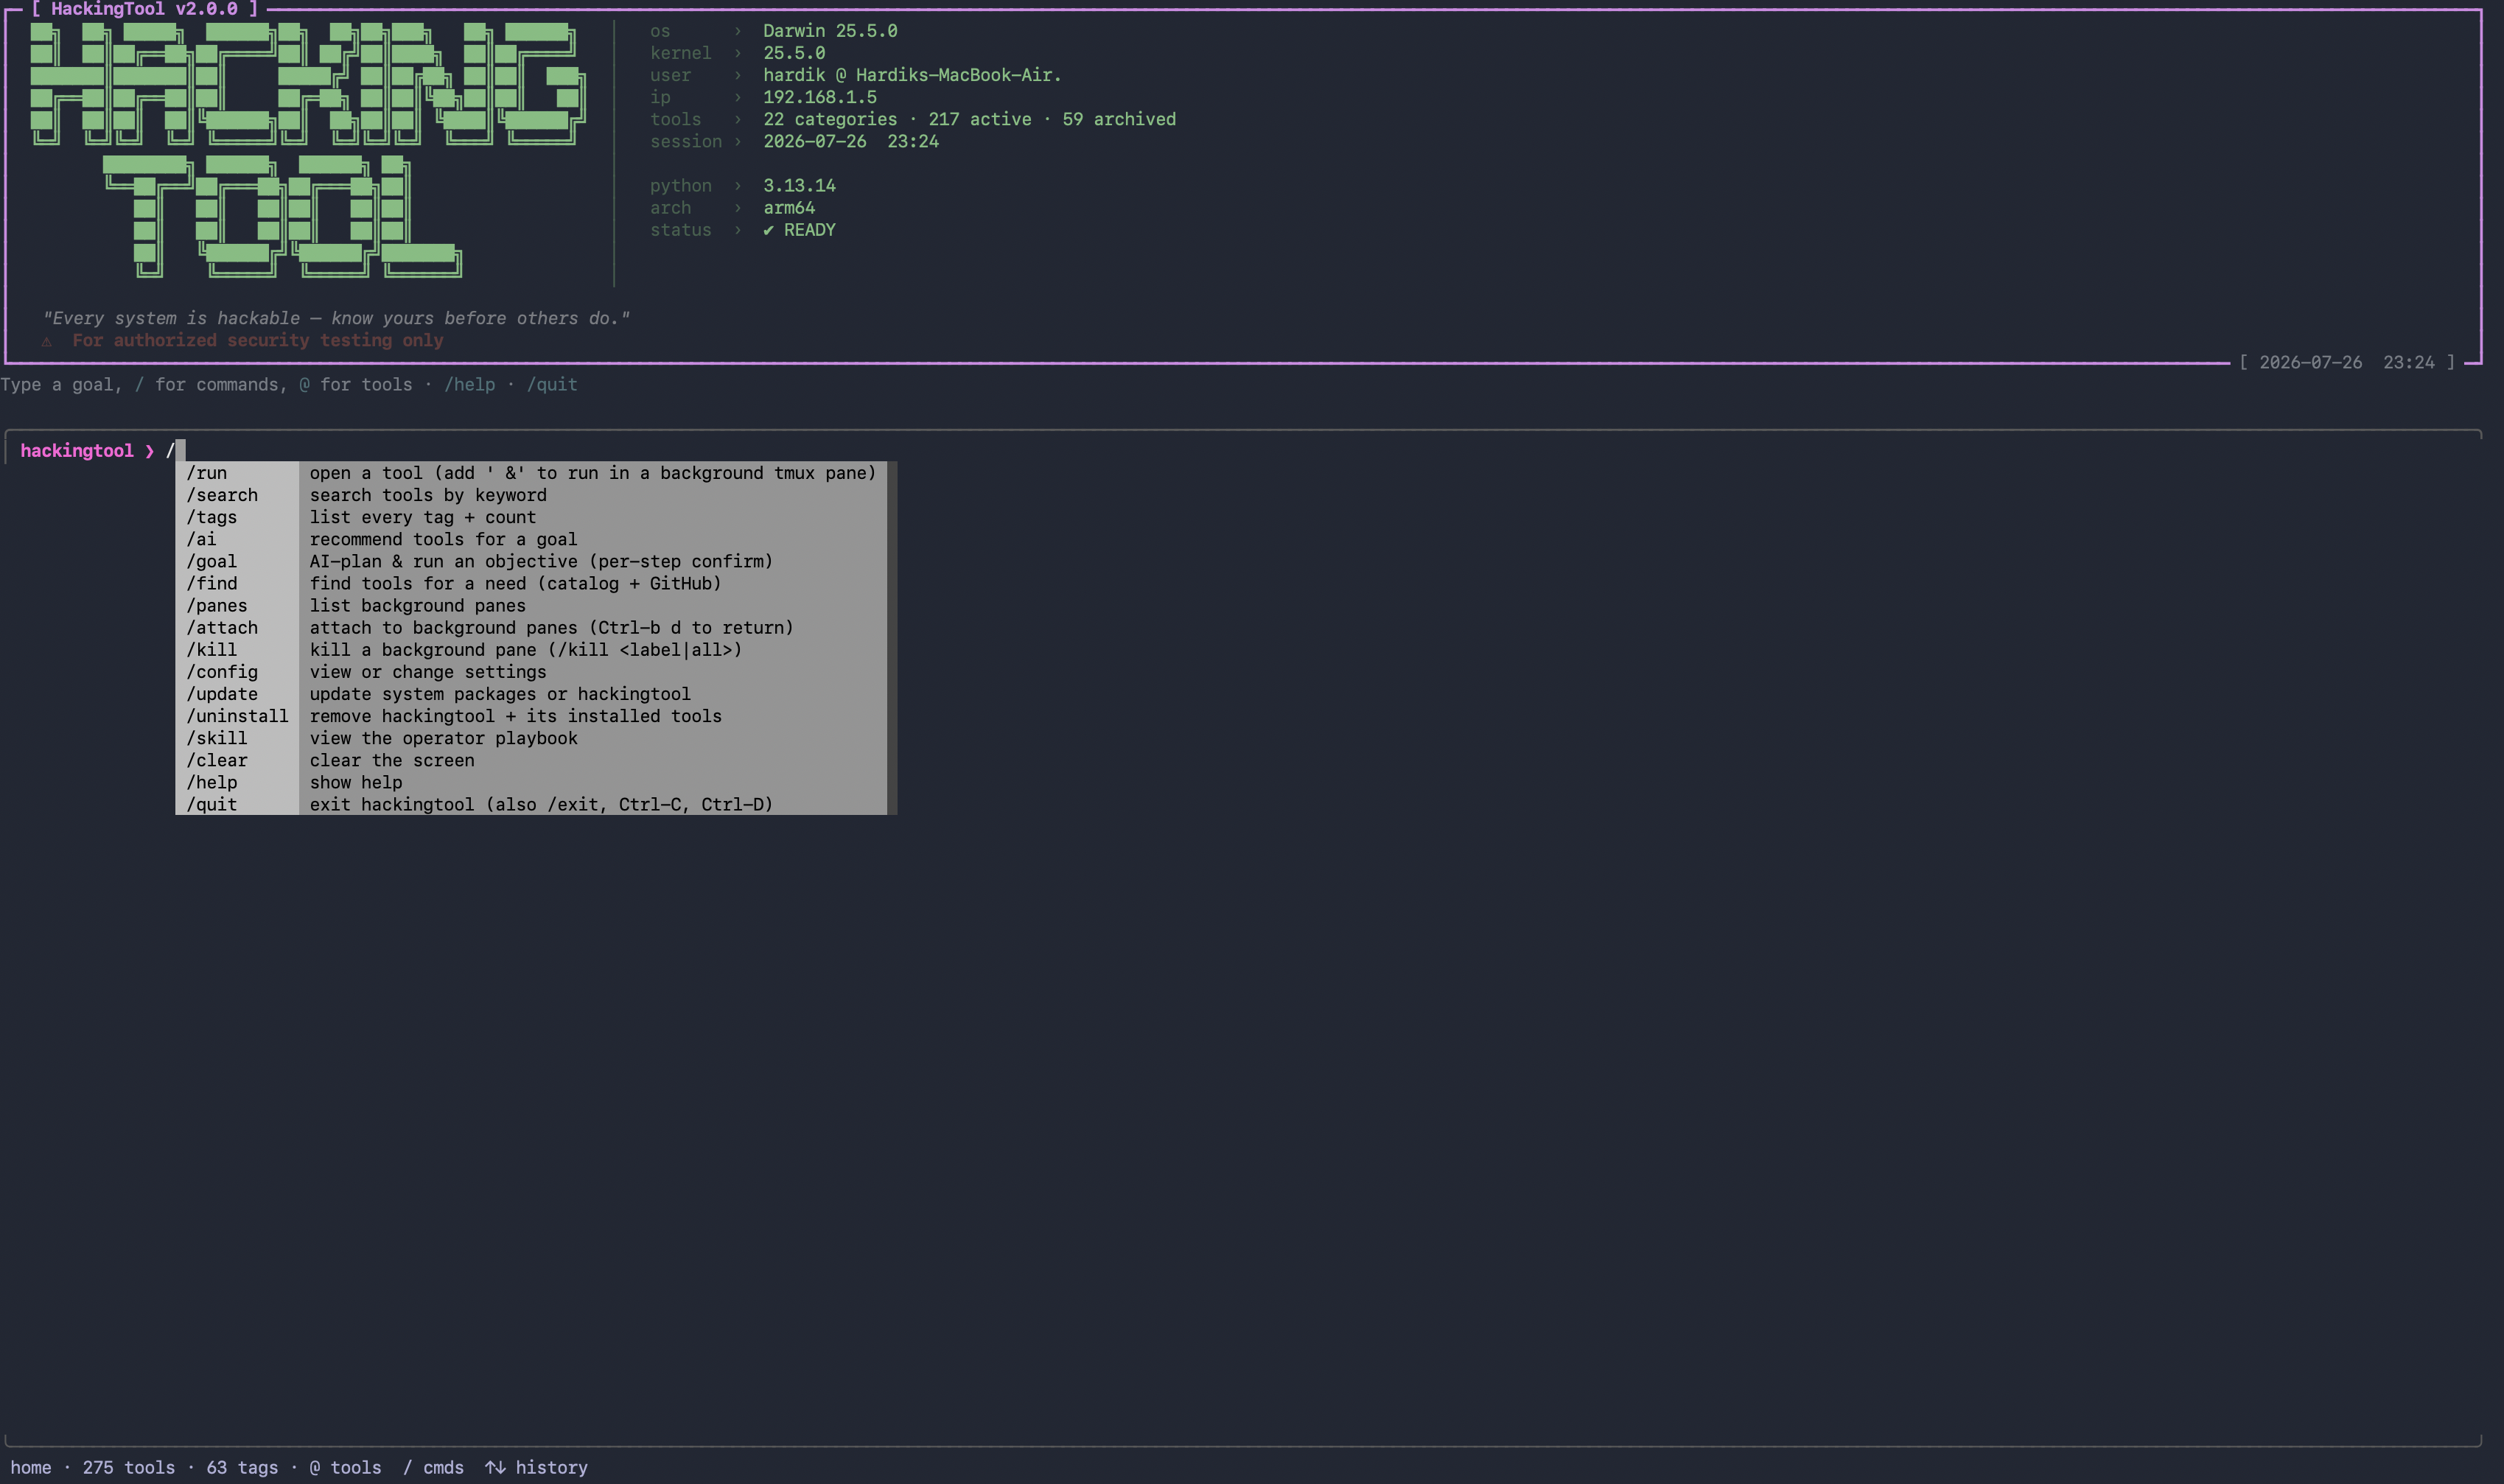
1. 痛点突围:它究竟击穿了什么工程死穴?
安全工程师在日常的红队行动、CTF 比赛或者授权渗透测试中,常年陷入在上百个独立的 GitHub 仓库之间反复横跳的泥潭。侦察、信息搜集、漏洞利用、后渗透等环节分散在不同的语言环境与依赖版本里,每次开工都需要花大量时间寻找脚本、修复损坏的依赖、复制粘贴长串命令行参数。这种碎片化的工具链严重吞噬了工程吞吐量。
Z4nzu/hackingtool 放弃了传统脚本合集直接堆砌的粗暴做法,把 215 款经过验证的安全工具收敛到一个统一的 Python 交互式控制台内。更关键的是,该项目引入了由 AI 驱动的意图识别与翻译层。工程师输入诸如“查找 example.com 的子域名”这类自然语言,系统不再依靠机械的关键词匹配,而是直接映射出对应工具的准确文档命令,并支持分步骤规划复杂任务,最终生成完整的行动报告。这种设计把安全工程师从工具检索的体力活中解放出来,专注于架构验证与逻辑推演本身。
💡 架构核心洞见:通过将分散的 CLI 工具纳入统一的元控制台,并引入本地或远程的大语言模型作为语义解释网关,hackingtool 成功把安全工具链的“搜寻成本”压缩至零。
2. 核心架构与底层数据流向解析
从底层实现来看,hackingtool 并非一个危险的自动攻击代理,而是一个严格受控的工程辅助框架。整个系统由 CLI 交互层、AI 推荐路由、本地元数据库以及子进程执行器组成。系统绝不自动执行任何生成的命令,所有的调用都必须经过工程师的最终确认,确保满足授权测试的合规底线。
[ User Input / Natural Language ] ---> [ CLI Command Parser ] ---> [ AI Intent Router ]
                                                                          │
                                                                          ▼
[ Verified Execution (list-form subprocess) ] <--- [ Local Catalog & Metadata ]
元数据层维护了 21 个大类、215 个工具的精确索引,同时记录了每个工具的安装路径、依赖要求与合法调用方式。当用户触发 /find 命令时,系统首先检索本地目录,若无匹配则进一步查询 GitHub API,并按维护活跃度与契合度进行排序展示。在命令执行阶段,框架强制采用 Python 的列表形式调用 subprocess,彻底规避了 shell 注入的风险。同时,项目支持配合 tmux 实现后台多窗格并行监控,满足复杂渗透场景下的实时响应需求。
3. 技术选型与性能横向硬核对比
| 选型维度 | 本方案 (hackingtool) | 传统实现范式 | 典型竞品方案 | 生产环境收益 |
|---|---|---|---|---|
| 工具集成度 | 215款工具统一控制台 | 零散脚本与独立仓库 | 庞大的虚拟机镜像(如Kali) | 消除环境撕裂与重复安装 |
| 依赖管理 | pipx 隔离虚拟环境 | 系统级全局污染 | 容器镜像硬编码 | 彻底避免 Python 依赖冲突 |
| 意图解析 | 结构化 AI 映射层 | 纯人工记忆长命令 | 规则引擎硬匹配 | 降低新工具的学习与检索成本 |
| 安全合规 | 拒绝自执行,SHA-256校验 | 存在高危的 curl | bash |
闭源商业框架 | 杜绝供应链投毒与违规操作 |
这套架构的技术分工极为克制。它没有尝试去重新实现每一个安全工具的底层逻辑,而是专注于做“工具的路由器与上下文粘合剂”。通过 pipx 隔离运行环境,项目在保证宿主机干净的同时,让各种冲突的依赖包能够各自安好。与动辄几十 GB 的全量安全发行版相比,这种轻量级的包管理思路更符合现代云原生开发者的直觉。
4. 手把手极克实操:从零构建最小闭环
在 Linux 或 macOS 环境中,推荐使用 pipx 进行隔离安装,确保系统的全局 Python 环境不被污染。
# 1 —— 克隆官方源码仓库到本地
git clone https://github.com/Z4nzu/hackingtool.git
cd hackingtool

# 2 —— 使用 pipx 将项目安装至独立虚拟环境并暴露可执行命令
pipx install .

# 3 —— 启动 hackingtool 交互式控制台
hackingtool
启动控制台后,输入 / 即可唤醒命令面板。例如输入自然语言查询目标资产,系统将自动检索并返回精确的执行指令:
# 伪代码逻辑:hackingtool 内部如何将用户自然语言映射为安全的 subprocess 调用
import subprocess

def execute_tool_safely(tool_command_list):
    # 必须使用列表形式传递参数,杜绝 shell=True 带来的命令注入漏洞
    result = subprocess.run(
        tool_command_list,
        stdout=subprocess.PIPE,
        stderr=subprocess.PIPE,
        text=True,
        timeout=300
    )
    return result.stdout
运行后,控制台将实时输出资产扫描或侦察结果,并允许一键导出结构化文本报告。
5. 生产落地踩坑指南与避坑建议 (Gotchas)
在真实授权测试与日常开发运维中,直接部署并使用此类聚合工具需要避开几个明显的工程陷阱。
⚠️ 避坑预警 平台限制:Windows 操作系统原生不被支持。项目在初始化时会检测运行环境,若发现处于 Windows 平台将直接终止运行。请务必在 Linux(如 Kali、Debian、Ubuntu、Arch)或 macOS 环境下部署。
⚠️ 避坑预警 API 额度与冷启动:当启用 AI 推荐与目标规划功能时,若使用远程大语言模型 API,高频的上下文交互会产生持续的 Token 开销。建议在内网或离线环境中配置本地轻量化模型(如 Ollama 托管的 Llama 3),以规避网络延迟与敏感数据外泄风险。
此外,部分被归类为已归档状态的远端项目可能存在上游地址失效或依赖过时的情况。若运行报错,请通过 /config 设置 show_archived true 查看详细状态,并及时清理本地失效的软链配置。