
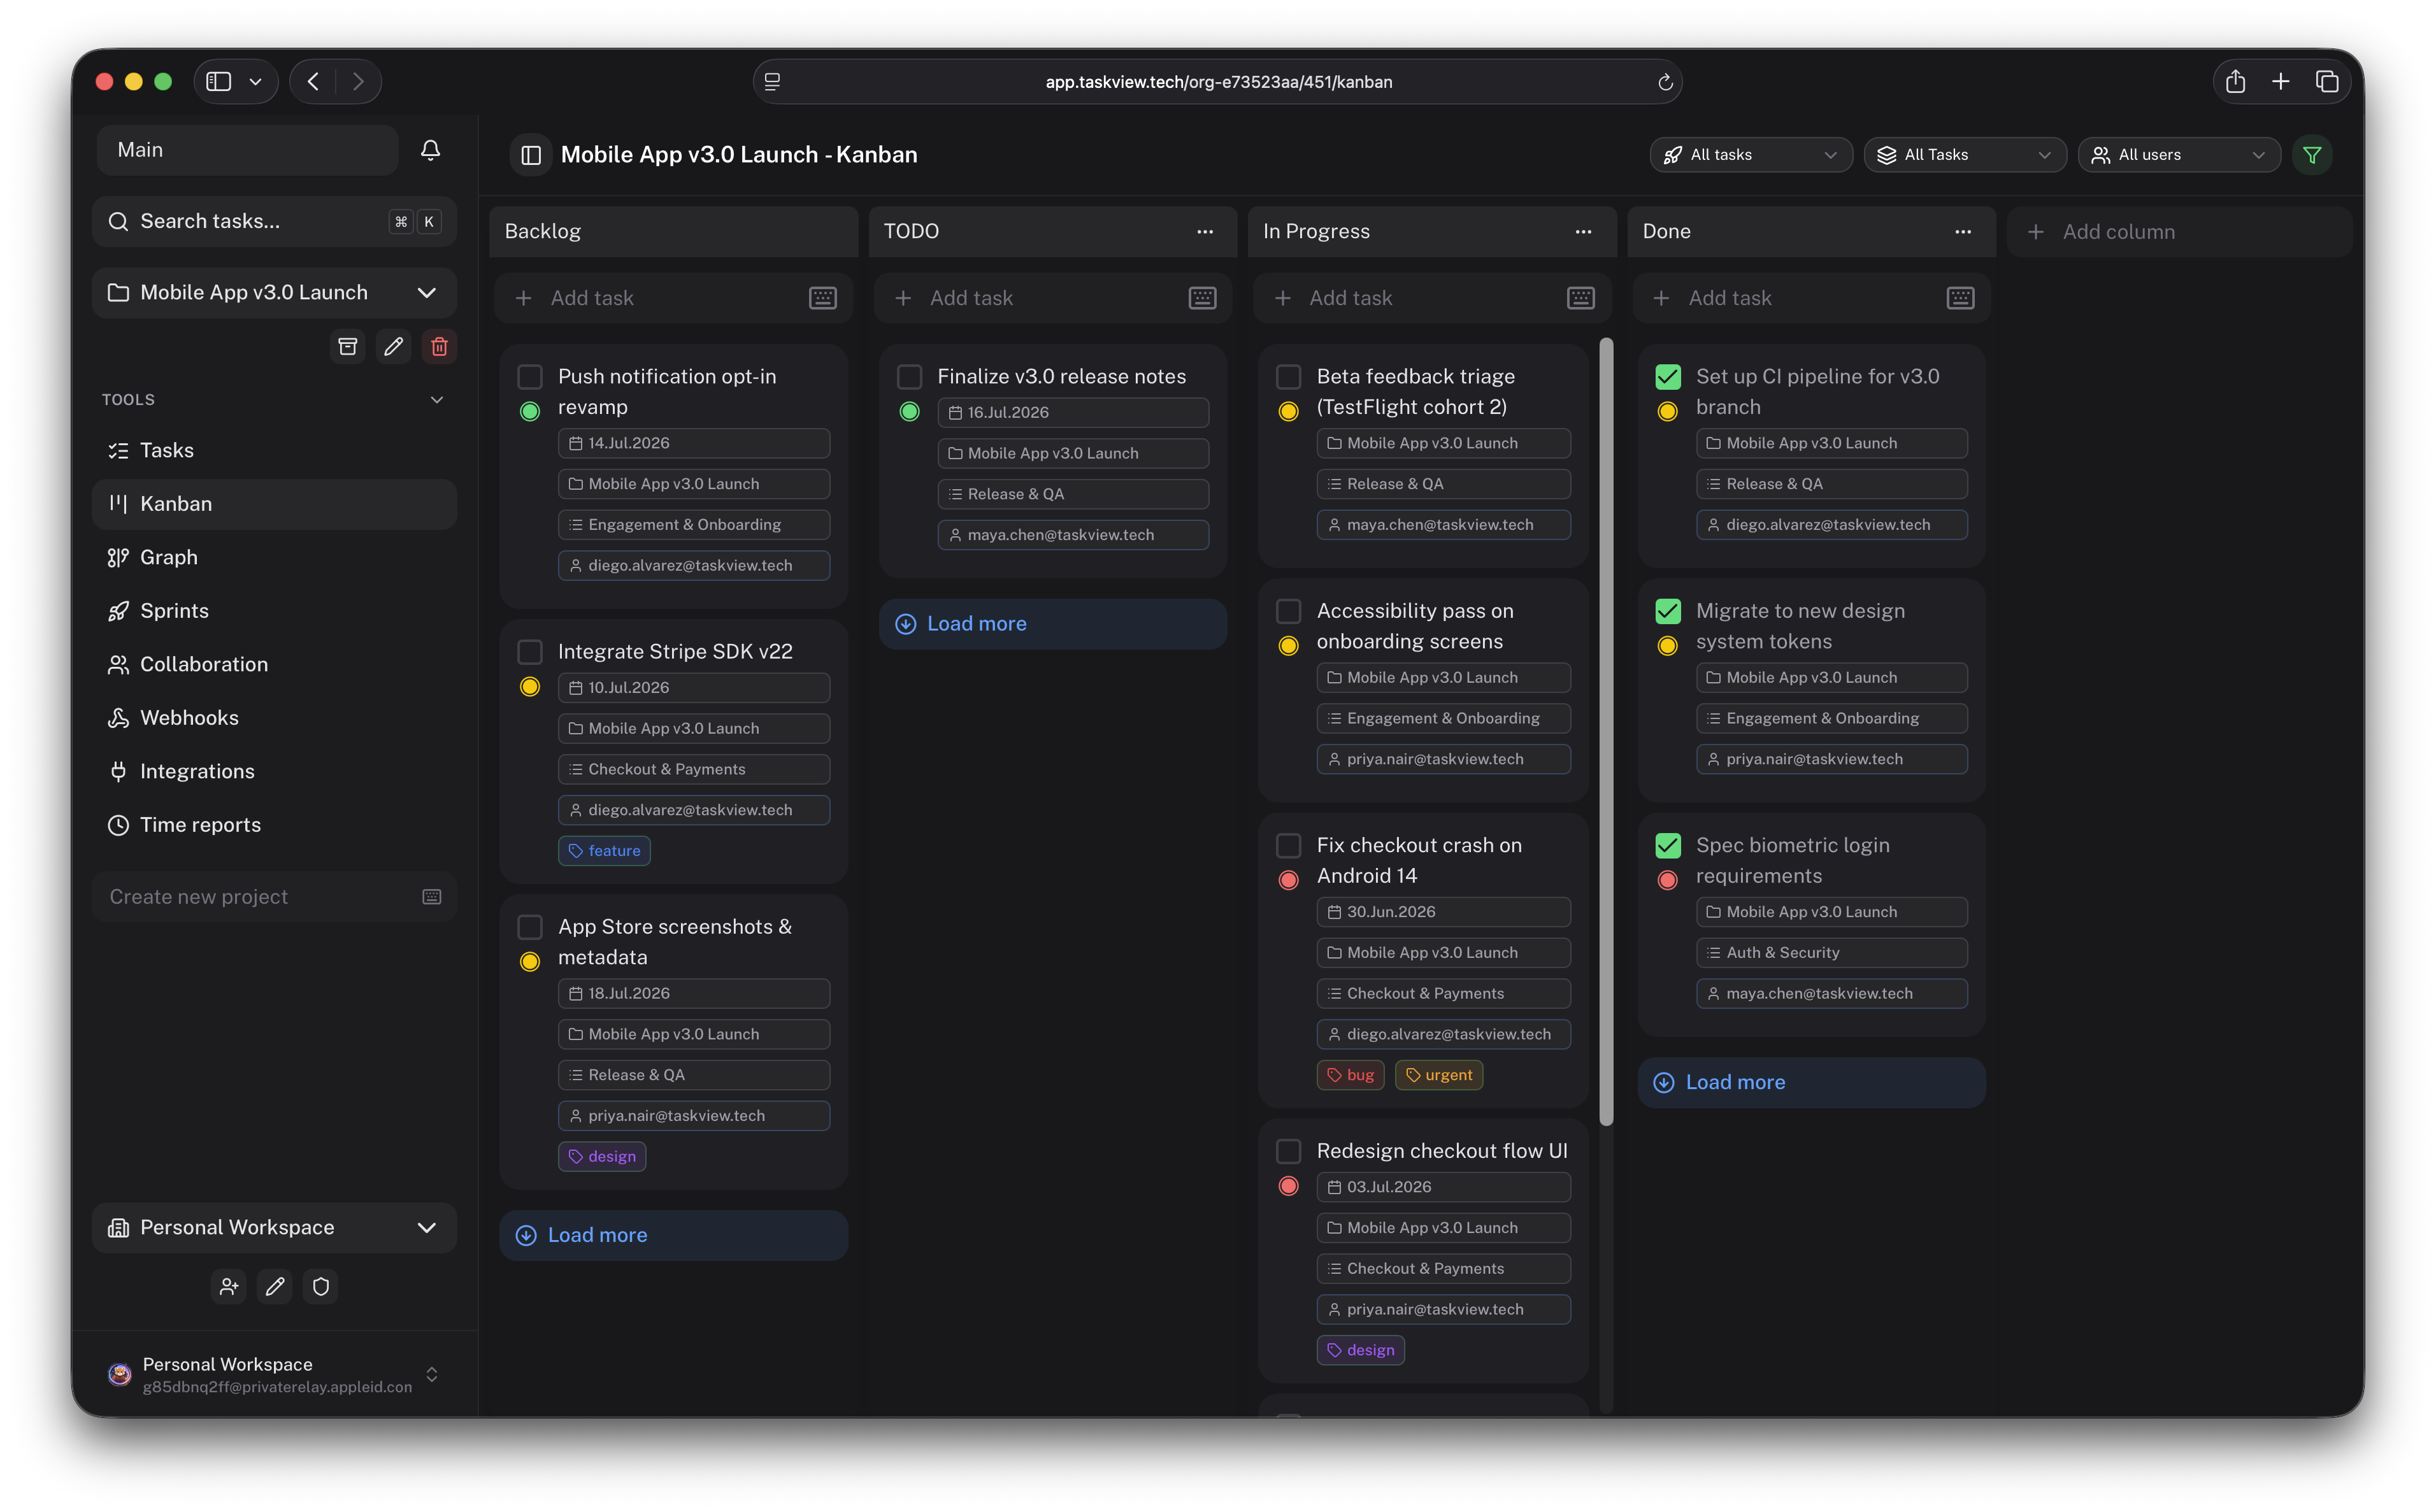
1. 痛点突围:它究竟击穿了什么工程死穴?
现代软件工程团队面临的项目管理工具往往处于两个极端。集中式 SaaS 平台功能臃肿,动辄按座席收费且伴随数据主权流失;轻量级看板则缺乏与底层开发流水线、版本控制及 AI 代理的深度耦合。开发者在编写代码时需要频繁切换上下文去手动更新任务状态,造成高昂的心智损耗。
taskview-community 采用源码公开的自托管策略。它砍掉了不必要的企业级行政审批冗余,将任务依赖图、时间追踪、细粒度权限控制塞进一个可以跑在本地 Docker 容器里的轻量平台。更关键的变革在于,它将 AI 助手从旁观者拉入生产闭环。通过内置的 MCP 协议支持,大语言模型可以直接检索项目、创建子任务并推进生命周期,打通了自然语言意图与具体工程动作之间的屏障。
💡 架构核心洞见:通过将 Model Context Protocol 作为核心一等公民内嵌至任务系统,taskview-community 实现了从“人去维护看板”到“AI 代理代劳任务状态流转”的范式转移。
2. 核心架构与底层数据流转解析
taskview-community 的底层架构建立在多租户组织隔离与精细化 Token 授权之上。系统通过标准的 HTTP API 与经过签名的 Webhook 接收外部事件,同时暴露出标准的 TypeScript 客户端供上层应用调用。
在与 AI 交互的链路中,taskview-mcp 模块扮演了标准协议适配器的角色。它不依赖复杂的后台常驻守护进程,而是通过 stdio 管道接收来自 Claude Code 或其他兼容客户端的指令。API 令牌的权限范围在网关层进行强校验,确保 AI 代理只能触达授权的项目与最小数据集。
[ AI Agent / Claude Code ] ---> ( stdio / npx ) ---> [ taskview-mcp ]
                                                            │
                                                            ▼
[ Web / Mobile App ] ---> [ Public HTTP API / Webhooks ] ---> [ Auth & Scope Engine ]
                                                                    │
                                                                    ▼
                                                        [ Self-Hosted Core Server ]
系统在工程实现上刻意保持了模块的高内聚。任务树支持嵌套子任务、自定义看板状态以及依赖图谱分析,所有状态变更均记录在案。时间追踪模块区分了计费与非计费工时,直接为中小型开发团队输出工程效能报告,而不引入任何不必要的云端遥测组件。
3. 技术选型与性能横向硬核对比
| 选型维度 | 本方案 (taskview-community) | 传统实现范式 | 典型竞品方案 | 生产环境收益 |
|---|---|---|---|---|
| 数据归属 | 本地自托管,100% 数据自主 | 云端 SaaS 存储,存在合规风险 | 混合云架构,核心数据加密隔离 | 满足严苛的数据安全与隐私审计要求 |
| AI 深度 | 原生 MCP 服务,零中间件直连 | 仅支持基础 Webhook 或第三方 Zapier | 闭源 AI 插件,调用额度受限 | 极大降低 AI 自动化操作的代码编写与维护成本 |
| 授权控制 | 细粒度 Token 作用域与项目级隔离 | 粗粒度团队角色管理 | 企业版才提供的复杂 SAML/SCIM | 防止越权访问,确保内部研发资产安全 |
| 部署成本 | Docker 容器化,资源占用极低 | 依赖复杂多节点 K8s 编排 | 昂贵的企业版固定年费基数 | 降低中小团队的硬件基础设施支出 |
从架构横向对比来看,taskview-community 放弃了大型企业软件追求的大而全,转而聚焦于开发者日常高频使用的核心场景。通过开放的 API 客户端、TypeScript 支持以及现代化的多端覆盖(Web、iOS、Android),它在轻量化与扩展性之间取得了平衡。
4. 手把手极客实操:从零构建最小闭环
要在本地或生产服务器部署 taskview-community 并打通 AI 代理,首要前置条件是准备好 Node.js 运行环境以及有效的 API 令牌。以下演示如何在开发环境配置 taskview-mcp 以供 Claude Code 调用。
首先在用户账户设置中生成一个具备特定项目权限的 API 令牌,其前缀通常为 tvk_。随后无需在本地编译源码,直接利用 npx 通过 stdio 启动 MCP 服务。
修改 Claude Code 的配置文件(如全局 ~/.claude.json 或项目级 .claude/settings.json),注册 taskview 服务:
{
  "mcpServers": {
    "taskview": {
      "command": "npx",
      "args": [
        "-y",
        "taskview-mcp"
      ],
      "env": {
        "TASKVIEW_API_TOKEN": "tvk_your_generated_token_here",
        "TASKVIEW_API_URL": "https://your-self-hosted-taskview-instance.com/api"
      }
    }
  }
}
配置生效后,启动你的 AI 辅助终端,直接输入自然语言指令验证链路:
# 启动 Claude Code 进行自然语言任务巡检
claude

# 在终端内直接对 AI 发出工程指令(由 MCP 自动转换为 TaskView API 调用)
> "帮我查一下当前后端重构项目里有哪些处于待办状态的紧急任务,并把其中第一个任务指派给张三"
预期的输出将由 AI 解析你的指令,通过 stdio 发送标准 JSON-RPC 请求至 taskview-mcp,服务端鉴权通过后返回任务列表并在后端完成状态更新,终端实时打印出执行结果与变更日志。
5. 生产落地踩坑指南与避坑建议 (Gotchas)
在将 taskview-community 推进至正式生产环境时,由于其高度自由的自托管特性,必须警惕几个典型的运维与安全隐患。
⚠️ 避坑预警 [API 令牌权限泛化]:切勿在
taskview-mcp配置中直接使用拥有全组织最高权限的 Root 级 Token。AI 代理具备自主执行修改与创建的能力,一旦 Prompt 遭受注入攻击,高权限 Token 会导致整个项目的任务数据遭到恶意篡改。
解决方案:严格遵循最小权限原则,为每一个 AI 客户端或自动化脚本生成专属的、仅绑定特定项目的 API 令牌,并在后台定期轮换凭证。
⚠️ 避坑预警 [自托管状态下的备份策略缺失]:由于数据完全掌握在用户手中,部分团队容易忽视底层数据库的持久化与增量备份机制,导致服务器硬件故障时看板与时间追踪数据彻底丢失。
解决方案:在 Docker 部署方案中,必须将底层存储目录挂载至高可靠的网络块存储(NBS)或云盘,并编写定时任务对核心数据库执行高频快照备份。