
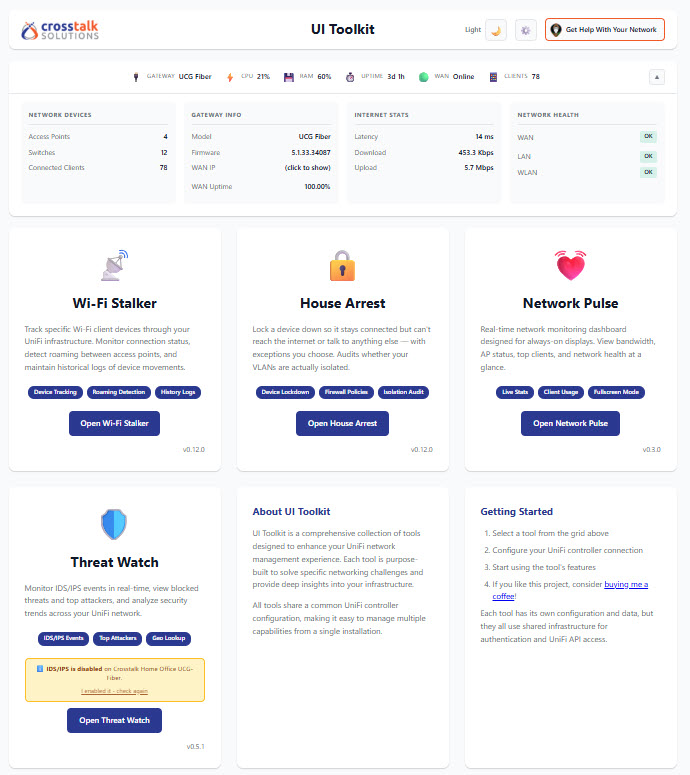
1. 痛点突围:它究竟击穿了什么工程死穴?
企业级与极客家庭网络在接入大量 IoT 设备后,UniFi 官方控制台在实时状态诊断、细粒度客户端足迹追踪以及强隔离防火墙策略下发方面暴露了明显的交互延迟。官方原生后台深度嵌套在复杂的 Web 框架中,运维人员无法在单一视图内同时获取多 WAN 口状态、终端漫游路径以及入侵防御系统的实时事件。Crosstalk-Solutions/unifi-toolkit 直接绕过官方 UI 的层层菜单,通过直连 UniFi OS 底层 API 获取原始 telemetry 数据,将网关吞吐、Wi-Fi 客户端信号抖动、威胁感知事件集中收敛到一个高响应密度的控制面板中,彻底消除了传统网络排障中的盲区。
💡 架构核心洞见:通过聚合 UniFi OS 控制台的底层接口并剥离多余的视图渲染,该工具链将原本需要点击数十次才能调用的诊断指标压缩至单页面实时展示,实现了网络可观测性的毫秒级直达。
2. 核心架构与底层数据流向解析
unifi-toolkit 采用经典的后端代理加前端实时渲染架构。后端守护进程通过轮询或 WebSocket 持续与 UniFi OS 建立鉴权连接,抓取网关固件、DHCP 租约、防火墙规则匹配次数及客户端无线漫游日志。数据流向经由统一的解析层(Parser)进行规范化处理,随后分发至内存状态机与 Web 客户端,供 Chart.js 进行动态可视化绘制。
[ UniFi OS Controller ] ---> [ Poller / API Client ] ---> [ Normalization Parser ]
                                                                   │
                                                                   ▼
[ Web Dashboard / UI ] <--- [ WebSocket Live Stream ] <--- [ Memory State Machine ]
在 House Arrest 模块中,架构设计引入了严格的预检机制(Pre-check Matrix)。所有针对 VLAN 或特定 MAC 地址的隔离策略在真正下发至 UniFi 区域防火墙之前,均会生成可逆的规则 ID 标记。这种机制保证了策略释放时只会精确清除自身创建的规则,避免了传统手动配置防火墙时因规则污染导致网络永久瘫痪的工程风险。
3. 技术选型与性能横向硬核对比
| 选型维度 | 本方案 (unifi-toolkit) | 传统实现范式 (UniFi Web UI) | 命令行脚本方案 (Python/Bash) | 商业网管系统 (PRTG/Zabbix) | 生产环境收益 |
|---|---|---|---|---|---|
| 部署复杂度 | Docker 一键启动 | 依赖云端或内置控制器 | 需自行维护 API Token 与轮询 | 庞大的代理与数据库依赖 | 运维初始化时间从数小时缩减至 5 分钟 |
| 实时监控延迟 | WebSocket 毫秒级推送 | 页面需手动刷新或长轮询 | 依赖 Cron 定时任务,延迟高 | 依轮询配置而定,通常数秒 | 故障感知能力提升至实时级别 |
| 隔离策略回滚 | 单击一键还原,规则精准标记 | 手动遍历防火墙规则逐条删除 | 脚本逻辑复杂,容错率低 | 不支持直接控制 UniFi 防火墙 | 杜绝防火墙误配置导致的断网事故 |
| 系统资源占用 | 轻量 Python 后端,极低内存 | 占用较大内存的 Java/Node 进程 | 极低 | 占用高,需独立虚拟机运行 | 边缘硬件(如 Cloud Key)负载显著下降 |
表格数据对比显示,unifi-toolkit 在保持极低资源占用的同时,弥补了原生 UI 在批量策略管理和实时流式诊断上的天然短板,非常适合对响应速度有极高要求的极客与中小企业网络管理员。
4. 手把手极客实操:从零构建最小闭环
本节演示如何在标准 Linux 宿主机上通过 Docker 部署生产环境版本的 unifi-toolkit,并完成基础的网络监控与鉴权配置。
前置条件需要宿主机安装 Docker 及 Docker Compose。通过官方提供的引导脚本初始化环境变量与加密密钥:
# 克隆远程仓库到本地目录
git clone https://github.com/Crosstalk-Solutions/unifi-toolkit.git
cd unifi-toolkit

# 运行交互式配置向导,选择生产环境模式
./setup.sh
在向导提示中输入自定义域名、管理员账号密码,脚本将自动生成加密的 .env 文件。随后,修改并执行 Docker Compose 启动命令:
# 生产环境 Docker Compose 片段示例
version: '3.8'
services:
  unifi-toolkit:
    image: ghcr.io/crosstalk-solutions/unifi-toolkit:latest
    container_name: unifi-toolkit
    restart: unless-stopped
    ports:
      - "8000:8000"
    environment:
      - DEPLOYMENT_TYPE=production
      - ENCRYPTION_KEY=your_generated_encryption_key
    volumes:
      - ./data:/app/data
执行以下命令启动生产环境容器组,并开放对应防火墙端口:
# 开放系统防火墙的 HTTP 与 HTTPS 端口
sudo ufw allow 80/tcp && sudo ufw allow 443/tcp

# 启动生产环境配置文件,挂载 Caddy 反向代理与 SSL 证书自动签发
docker compose --profile production up -d
服务启动后,通过浏览器访问配置的域名即可进入带有身份认证的仪表盘。
5. 生产落地踩坑指南与避坑建议 (Gotchas)
⚠️ 避坑预警 兼容性限制:当前版本(v1.11.0 及以前)仅支持运行 UniFi OS 的硬件控制台(如 UDM、UCG、Cloud Key Gen2+)。严禁在独立自托管控制器(Self-hosted Controller)环境部署,否则会导致 API 鉴权彻底失败。
⚠️ 避坑预警 区域防火墙依赖:House Arrest 模块强依赖 UniFi Network 9.0 及以上版本的区域化防火墙(Zone-based Firewall)特性。若固件版本过低,隔离策略将无法正确下发,且界面会持续抛出状态异常警告,升级网关固件是解决该问题的唯一途径。