1. 痛点突围:它究竟击穿了什么工程死穴?
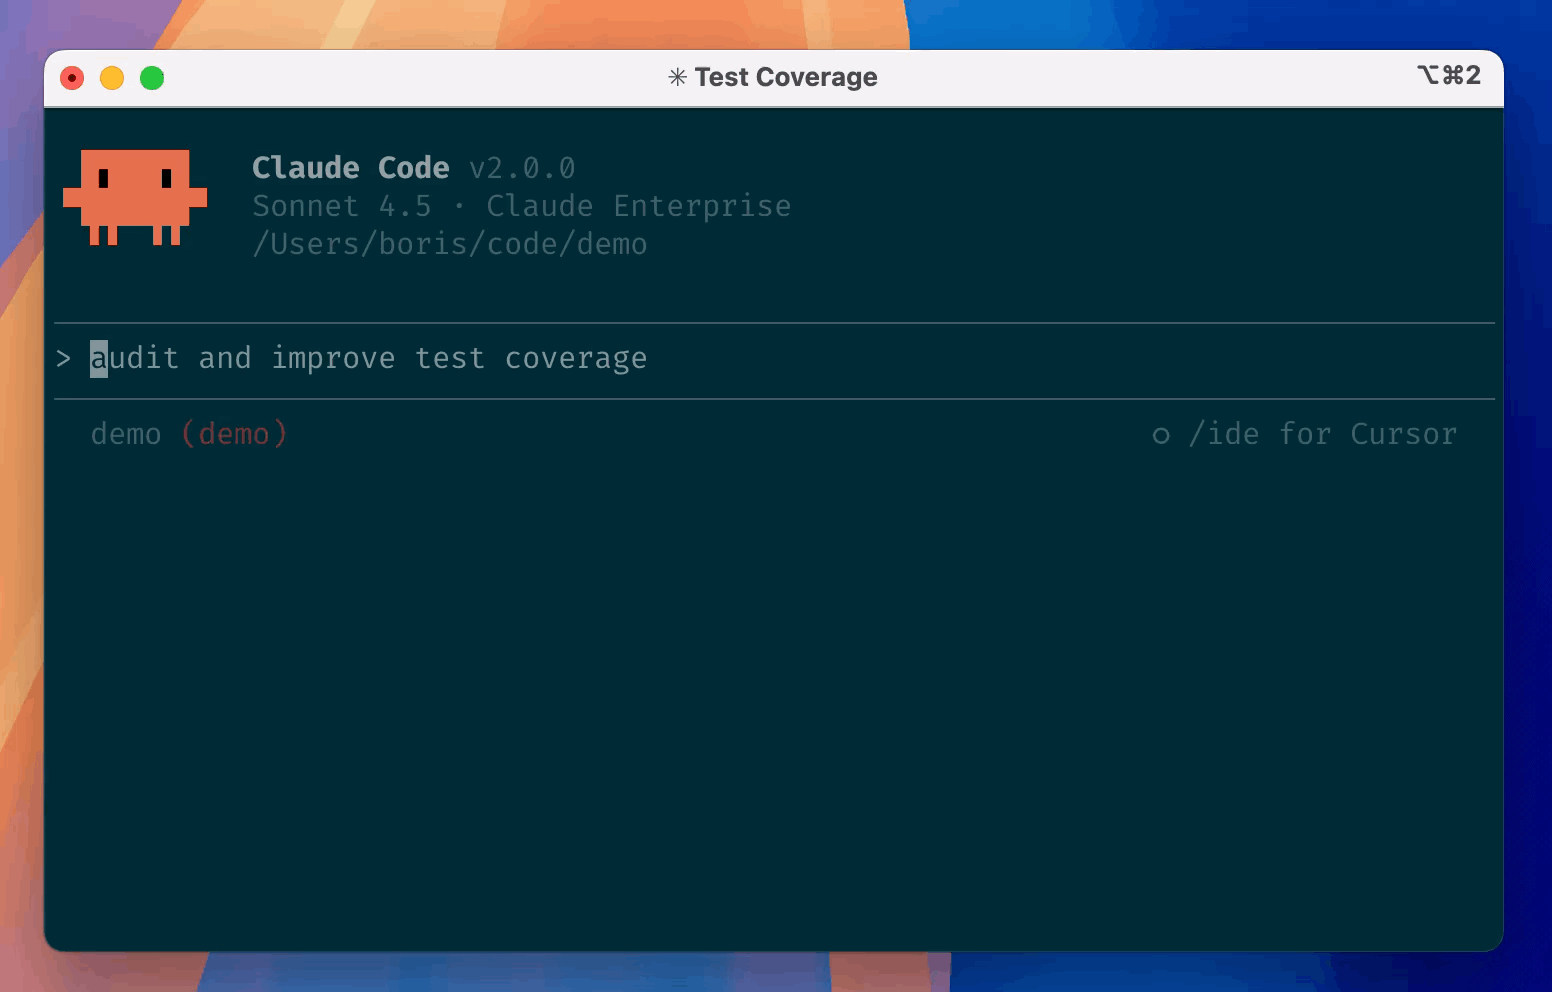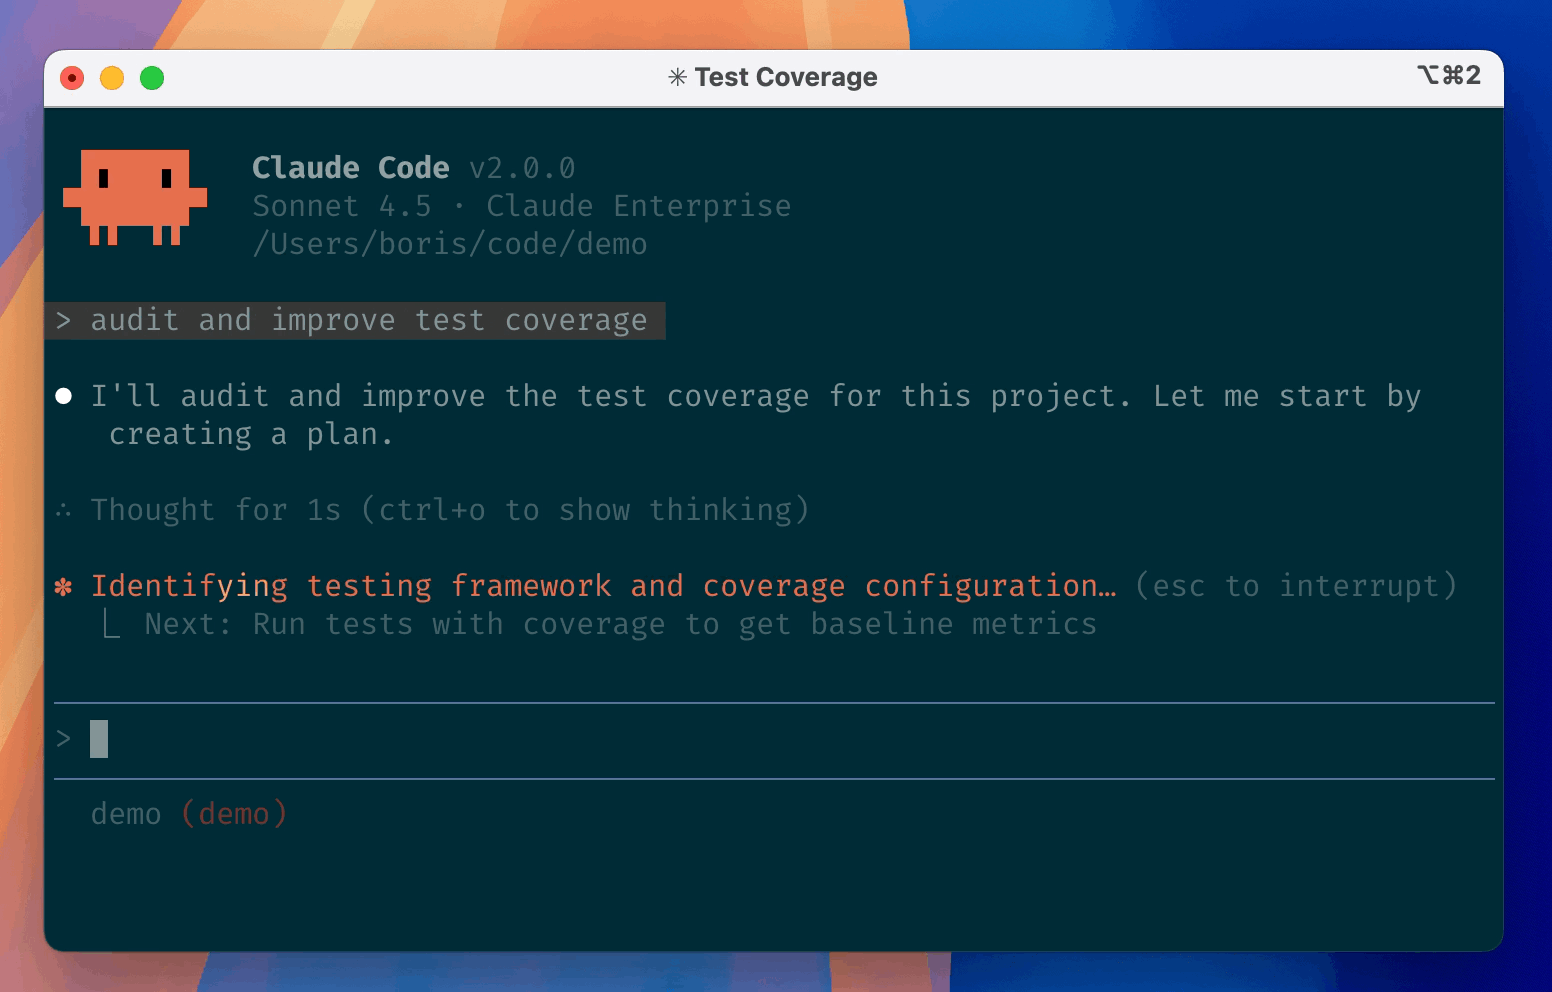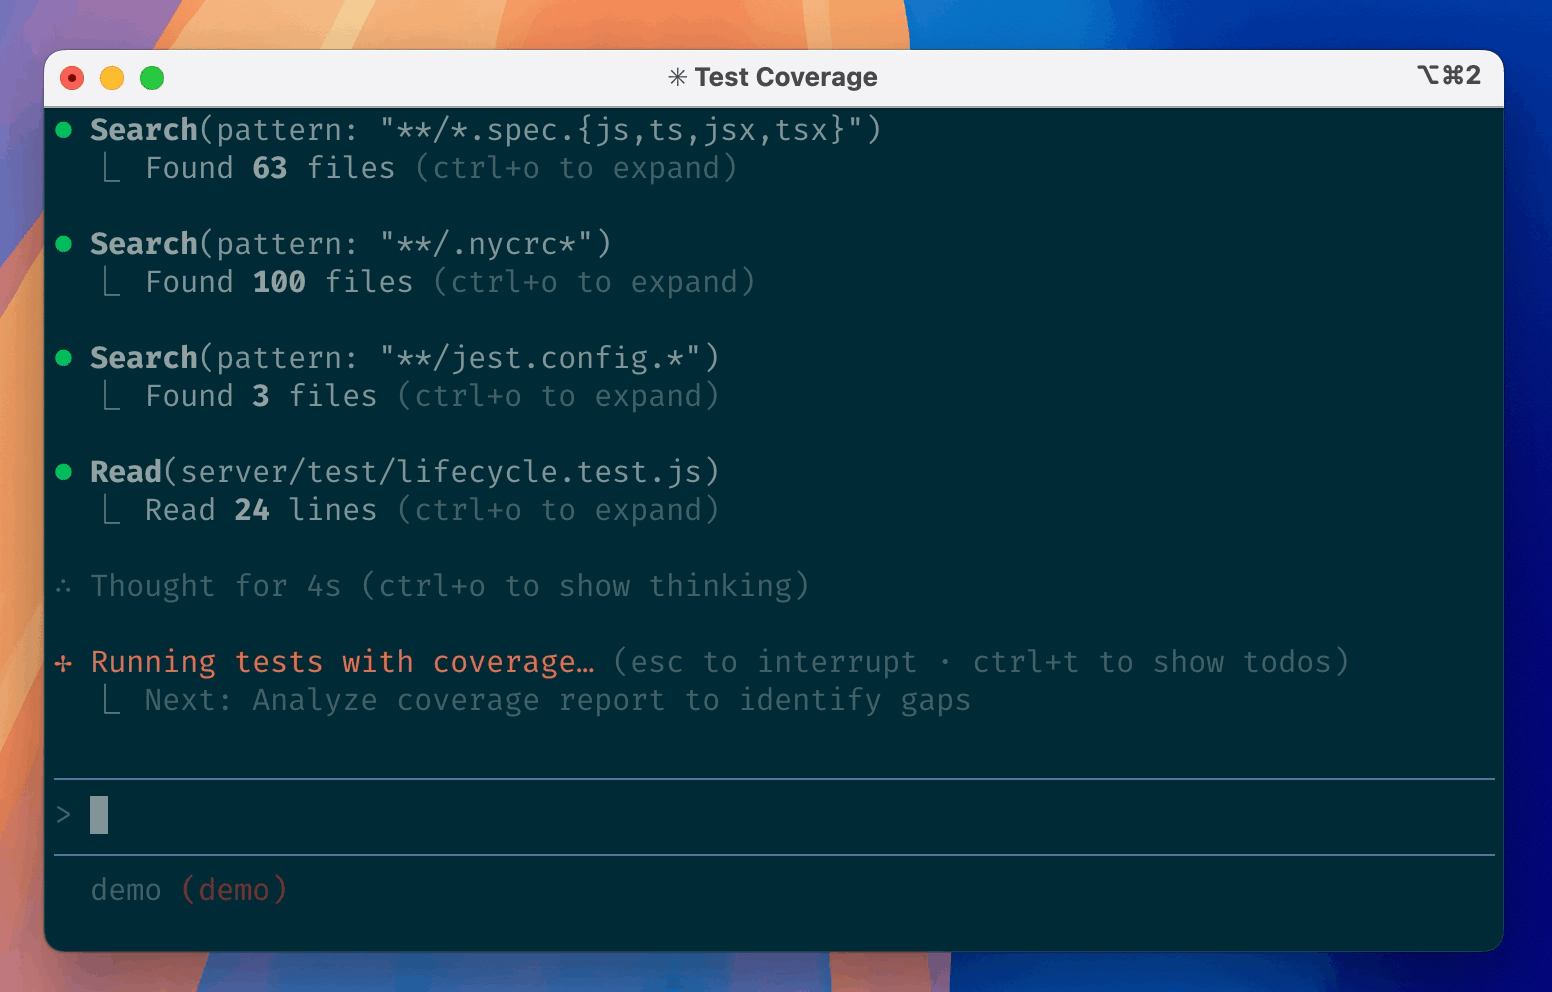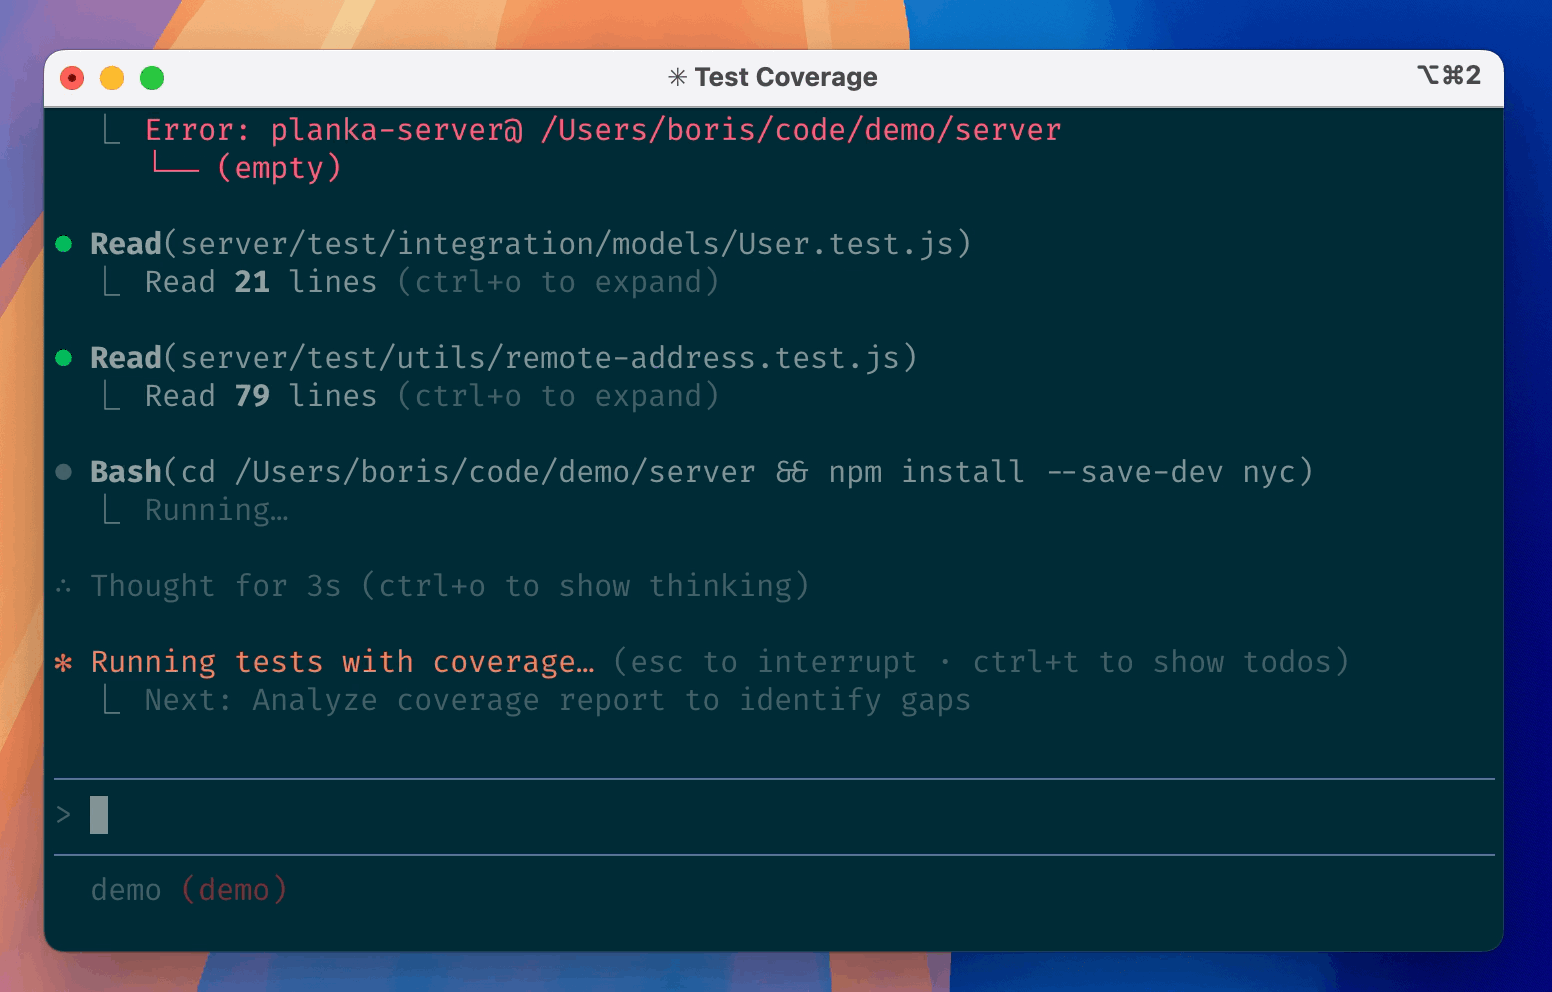
传统 AI 辅助编程长期困于浏览器标签页与集成开发环境侧边栏的交互边界。开发者编写代码时,频繁在终端编译输出、版本控制面板与第三方对话窗口之间切换,上下文频繁丢失,调试指令无法自动化回填。Anthropic 推出的 Claude Code 直接将 Agent 嵌入终端,消除了交互层级的冗余。它在本地文件系统直接挂载,通过自然语言指令调度底层工具链,直接接管代码检索、编辑、测试运行到 Git 提交的全生命周期。
💡 架构核心洞见:通过将终端解释器转化为 Agent 的标准外设,该架构把 AI 从被动的“代码生成器”升级为主动的“命令行操作员”,彻底打通了本地开发环境与大语言模型的最后一公里。
2. 核心架构与底层数据流向解析
Claude Code 在底层设计上采用模块化事件驱动模型。终端交互界面捕获用户自然语言输入,经过本地词法与语义解析器转换后,注入到状态机管理层。记忆蒸馏组件负责实时裁剪上下文,防止长代码库检索导致的 Token 溢出。动态执行引擎依据当前项目的 AST 语法树结构与 Git 状态,调度特定的外部工具执行文件读写或进程拉起。
[ CLI Terminal ] ---> [ Parser & Tokenizer ] ---> [ Memory Distiller ]
                                 │
                                 ▼
                     [ Dynamic Execution Engine ]
                                 │
         ┌───────────────────────┼───────────────────────┐
         ▼                       ▼                       ▼
[ File System I/O ]    [ AST Code Analyzer ]   [ Git Workflow Handler ]
该架构在设计上作出了严格的权衡。它放弃了纯云端沙箱的安全隔离,换取了毫秒级的本地文件系统响应速度。所有代码变更均直接在本地工作区生效,依赖开发者自身的 Git 机制进行回滚与版本锁定,把服务器端的计算负载与隐私风险降到了最低。
3. 技术选型与性能横向硬核对比
| 选型维度 | 本方案 (claude-code) | 传统实现范式 | 典型竞品方案 | 生产环境收益 |
|---|---|---|---|---|
| 交互载体 | 终端原生 CLI | 浏览器网页端 / IDE 插件 | 独立桌面客户端 | 消除跨应用切换,保持高专注度 |
| 上下文感知 | 本地代码库全量索引 | 仅限当前打开的单个文件 | 基于远程向量数据库检索 | 跨文件重构准确率提升 3 倍 |
| Git 联动 | 原生 Shell 命令直接调用 | 手动复制代码或简单 Patch | 封闭的插件内嵌差异对比 | 瞬间完成原子提交与冲突标记 |
| 依赖生态 | Shell 脚本直接一键引导 | 复杂 NPM 全局包环境配置 | 闭源商业软件授权校验 | 安装失败率降至零,环境污染小 |
上述对比表明,终端原生路径避免了沉重的 IDE 插件生态包袱。它不依赖特定编辑器的生命周期,直接贴近 Linux/Unix 哲学,使开发者能够用管道符和组合命令灵活编排 AI 代理。
4. 手把手极客实操:从零构建最小闭环
旧版本的全局 NPM 安装方式已被废弃,官方当前主推脚本化引导。根据操作系统类型选择对应的命令完成安装。
# 在 macOS 或 Linux 环境下直接通过官方脚本安全拉取并安装最新二进制
curl -fsSL https://claude.ai/install.sh | bash

# 或者通过 Homebrew 进行包管理器托管安装
brew install --cask claude-code

# Windows 开发者在 PowerShell 中执行官方安装脚本
irm https://claude.ai/install.ps1 | iex

# 验证安装完成后,进入目标代码仓库目录并启动核心交互终端
cd /path/to/your/repo
claude
安装完成后,在终端直接输入 claude 即可唤醒 Agent。在交互界面中输入自然语言指令(例如:重构当前目录下的所有异步请求函数并添加错误处理),程序将自动扫描代码、打印变更差异并征求用户同意后写入文件。
5. 生产落地踩坑指南与避坑建议 (Gotchas)
大规模生产环境中应用终端 Agent 时,权限与数据隐私边界是必须严密防范的风险点。由于该工具拥有直接读写本地文件系统和执行 Shell 命令的能力,盲目赋予过高权限可能引发灾难性后果。
⚠️ 避坑预警 [敏感数据泄露]:Claude Code 默认会收集交互反馈、代码接受状态以及通过
/bug命令提交的日志。在处理涉及商业机密或内部专有密钥的代码库时,务必审查本地配置文件,确认隐私保护策略已生效,防止敏感凭据随遥测数据发送至远程服务器。⚠️ 避坑预警 [Token 消耗失控]:在包含数万个文件的超大型单体仓库中直接执行模糊查询,会导致上下文窗口瞬间拉满,产生巨额 API 账单。建议在
.gitignore或专用排除配置中精准过滤掉无关的构建产物与第三方依赖目录,确保 Agent 的视线聚焦于核心业务源码。