
1. 痛点突围:它究竟击穿了什么工程死穴?
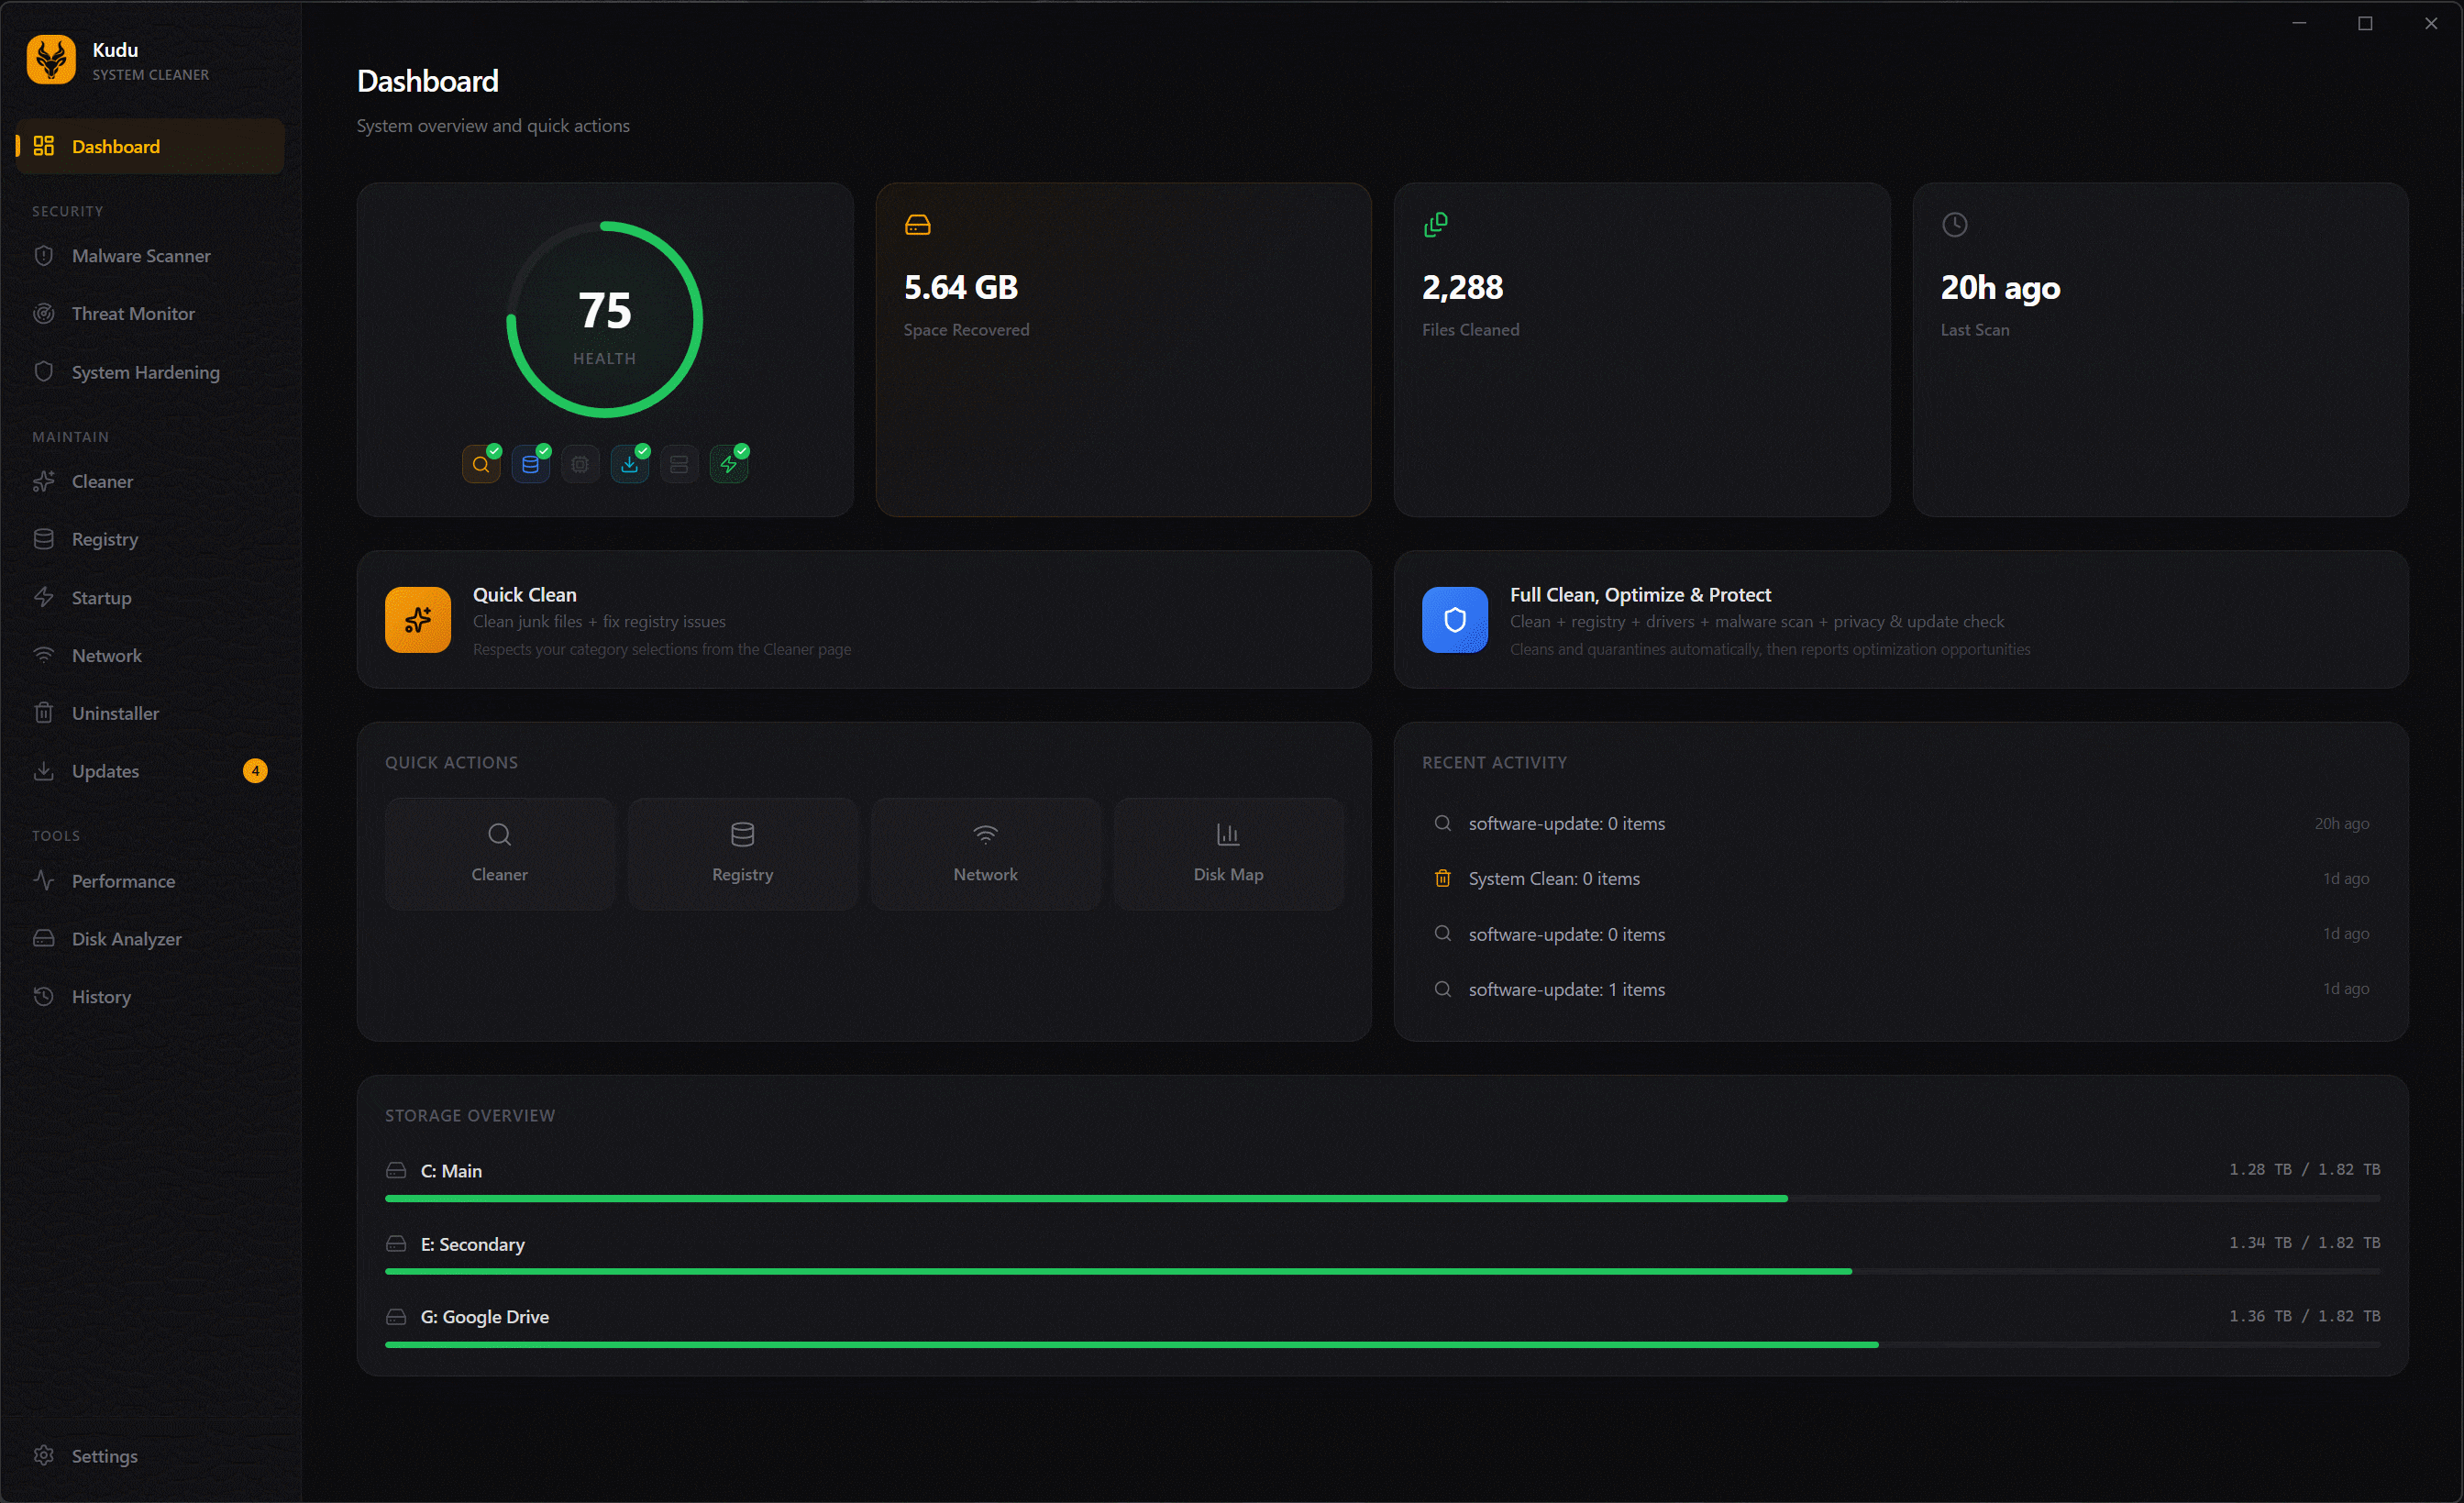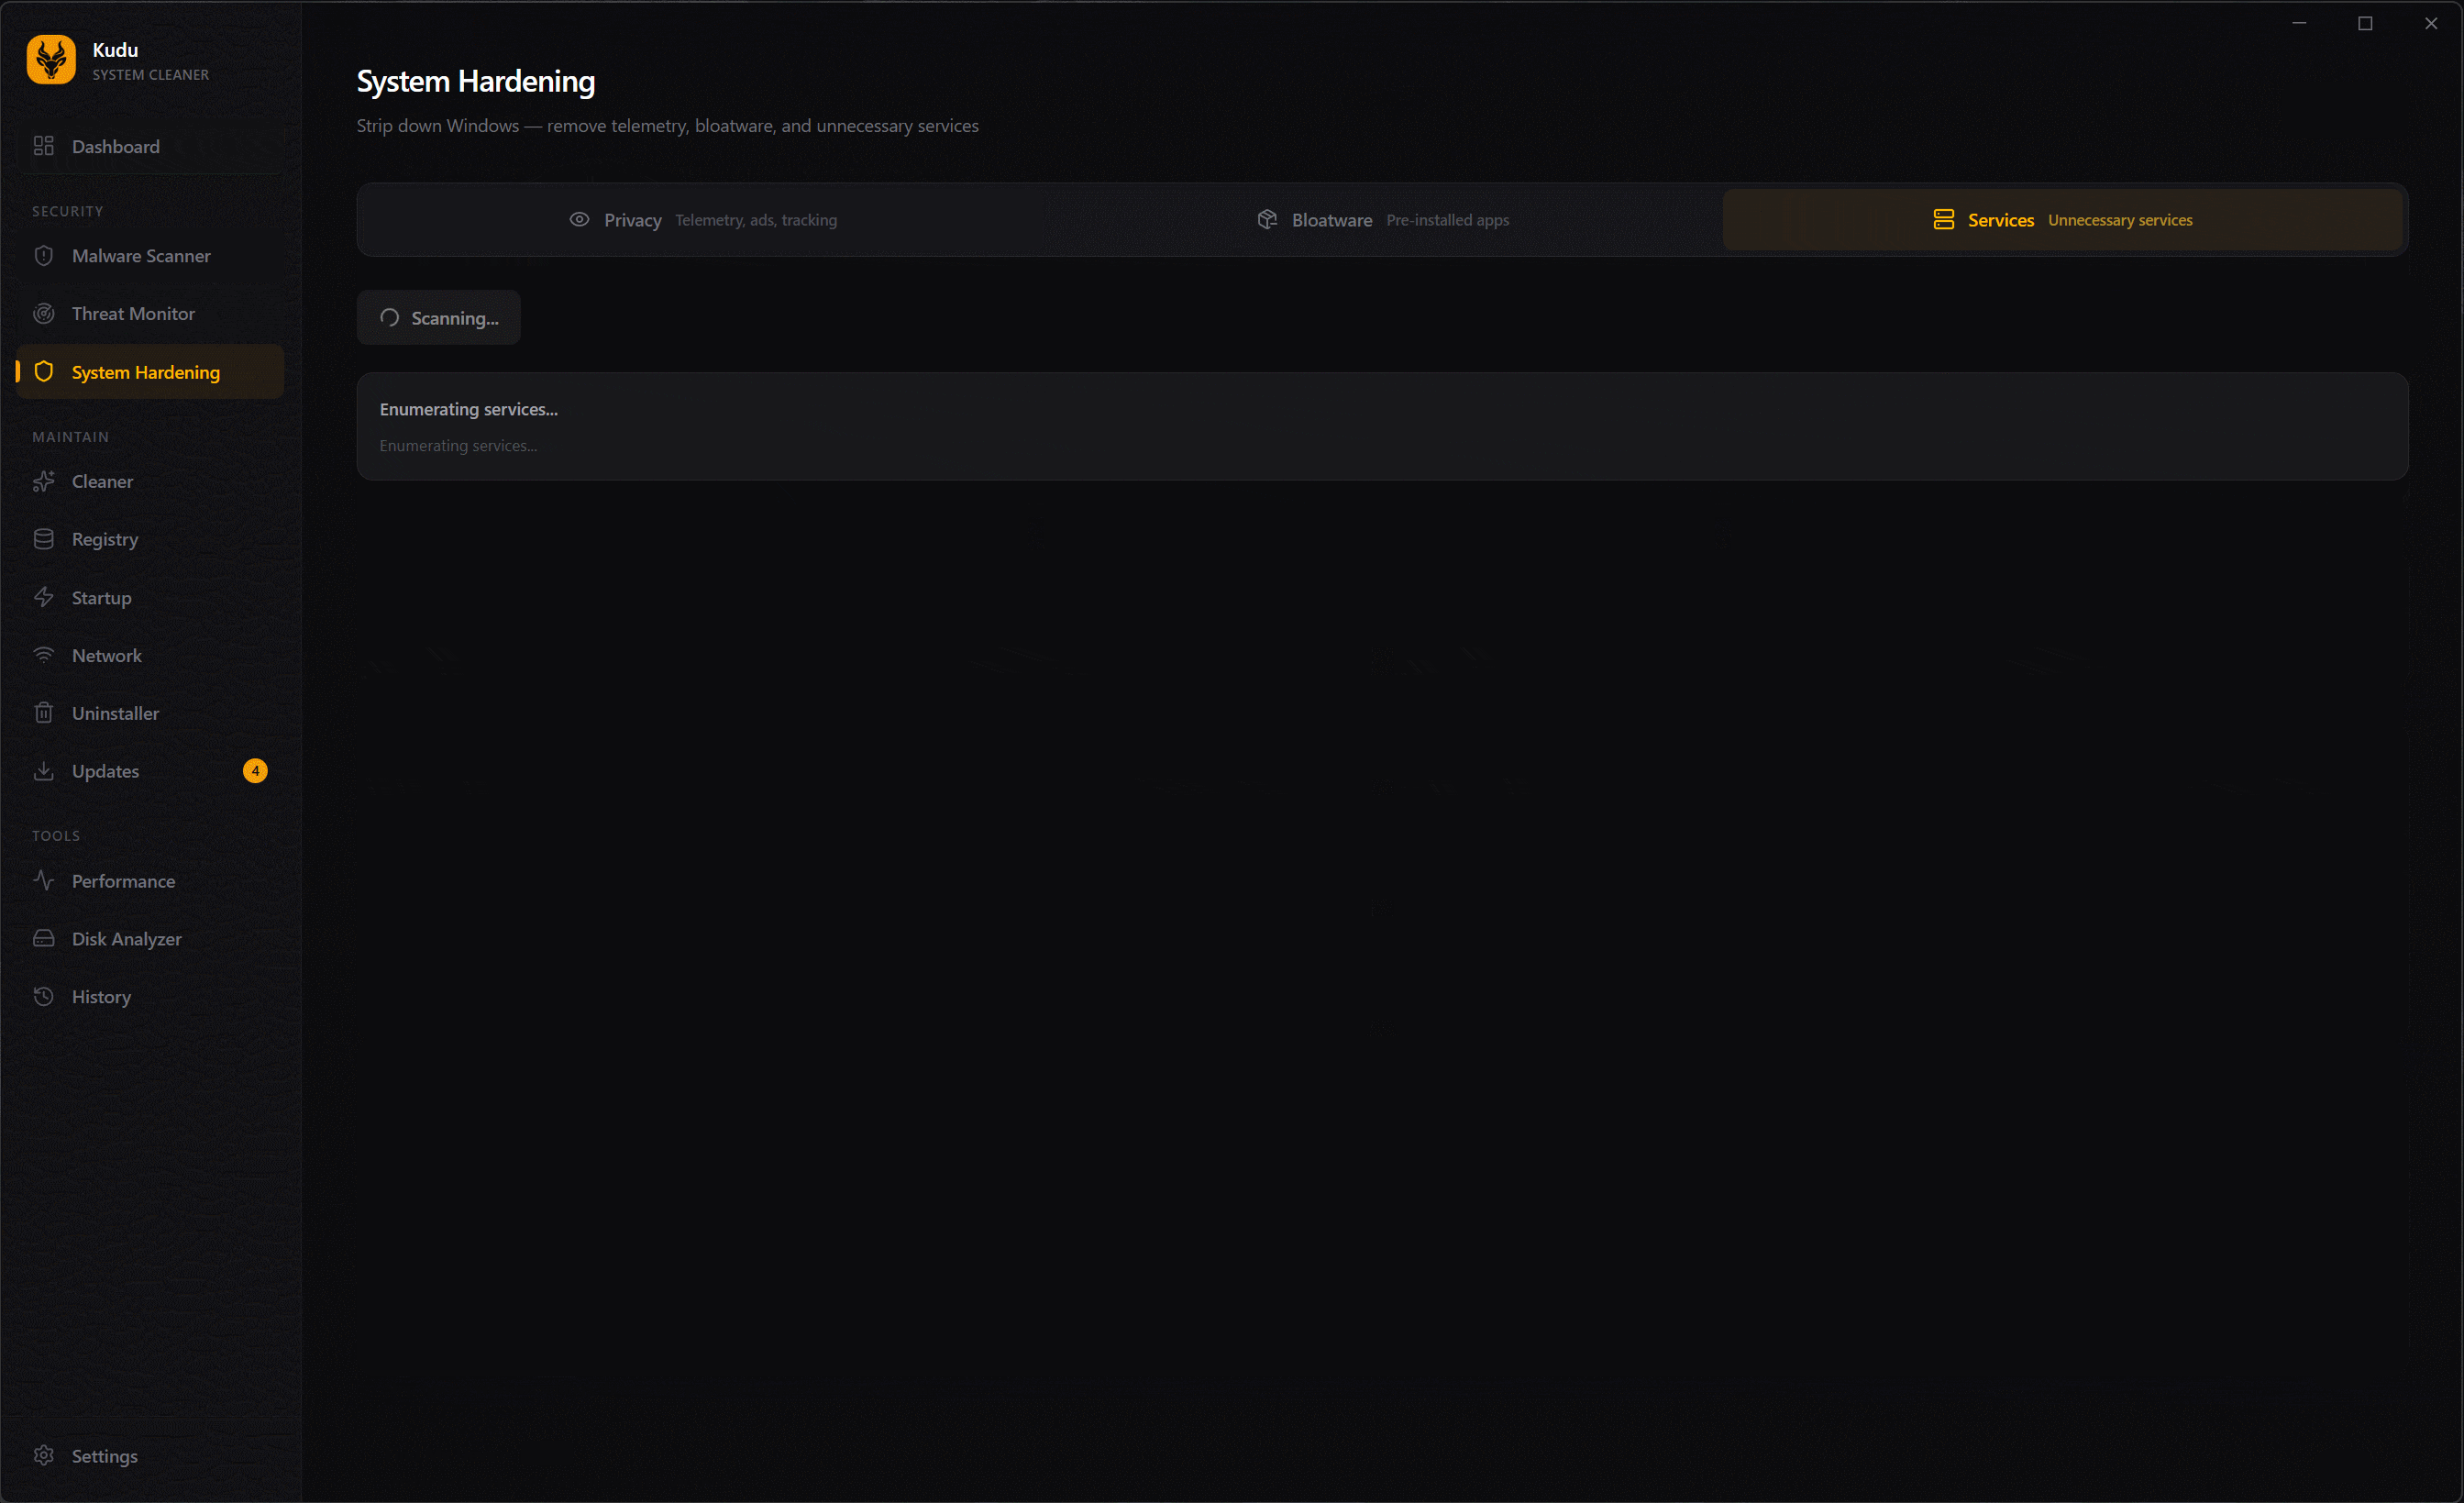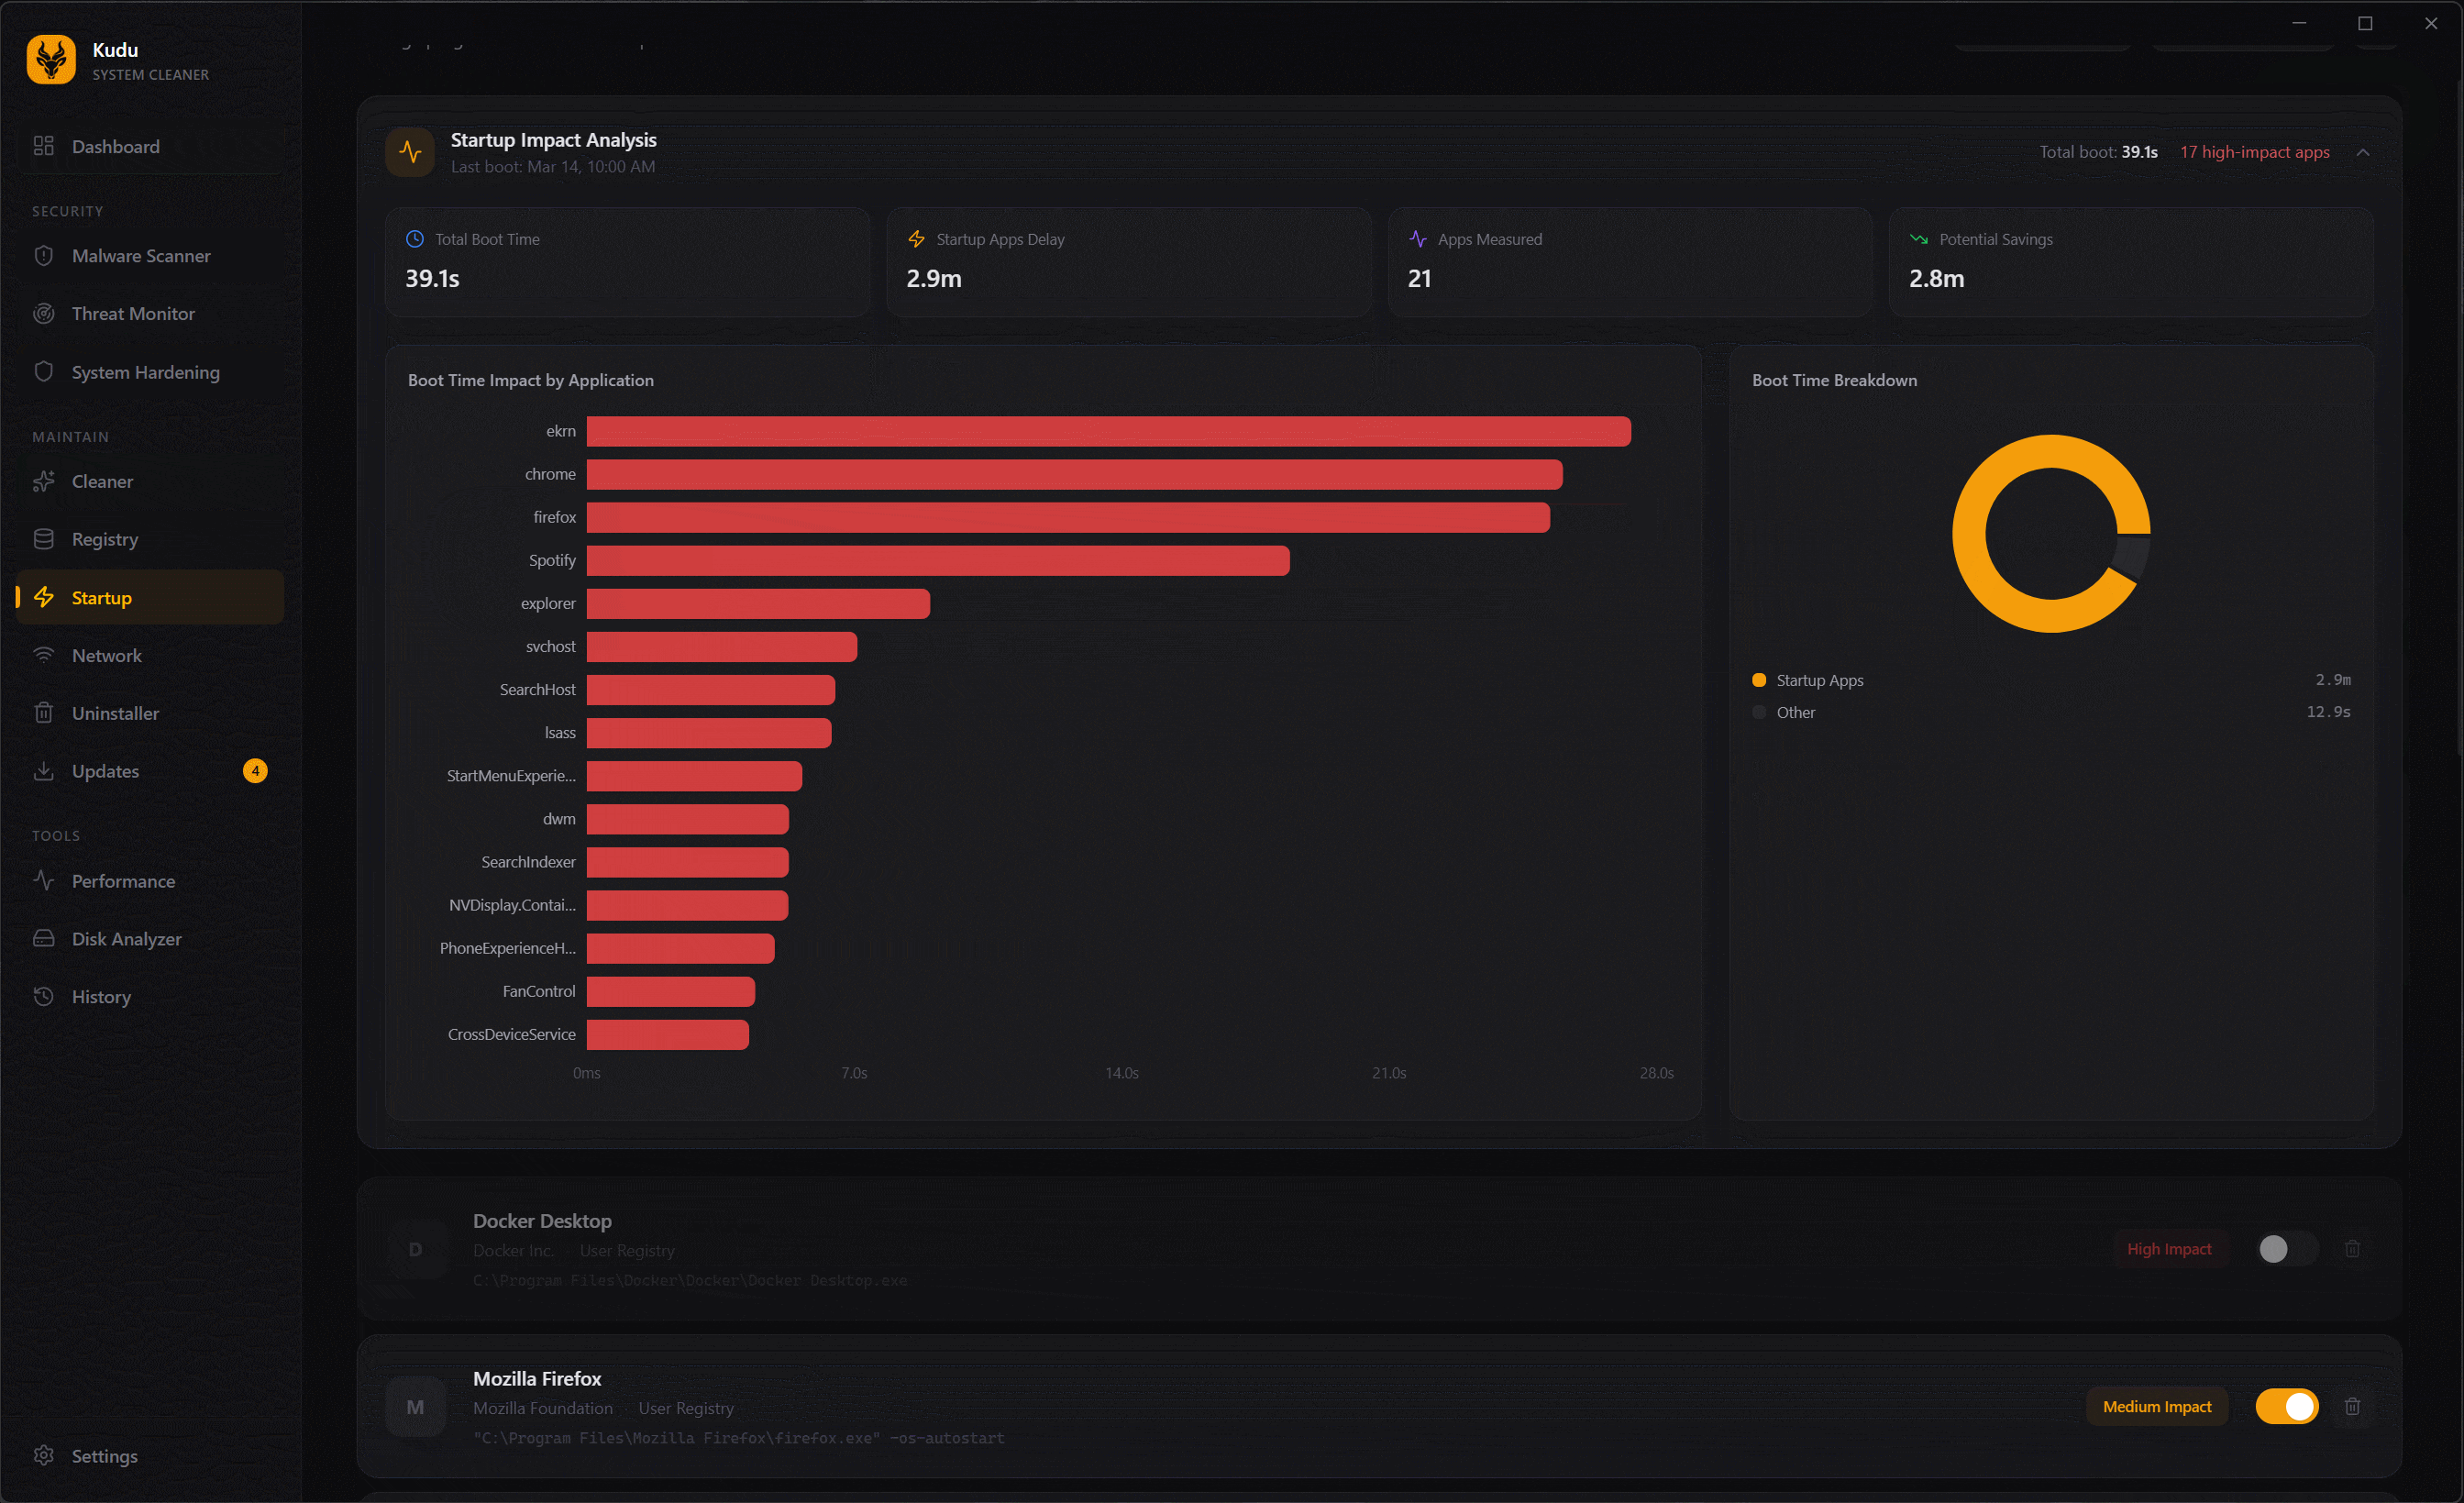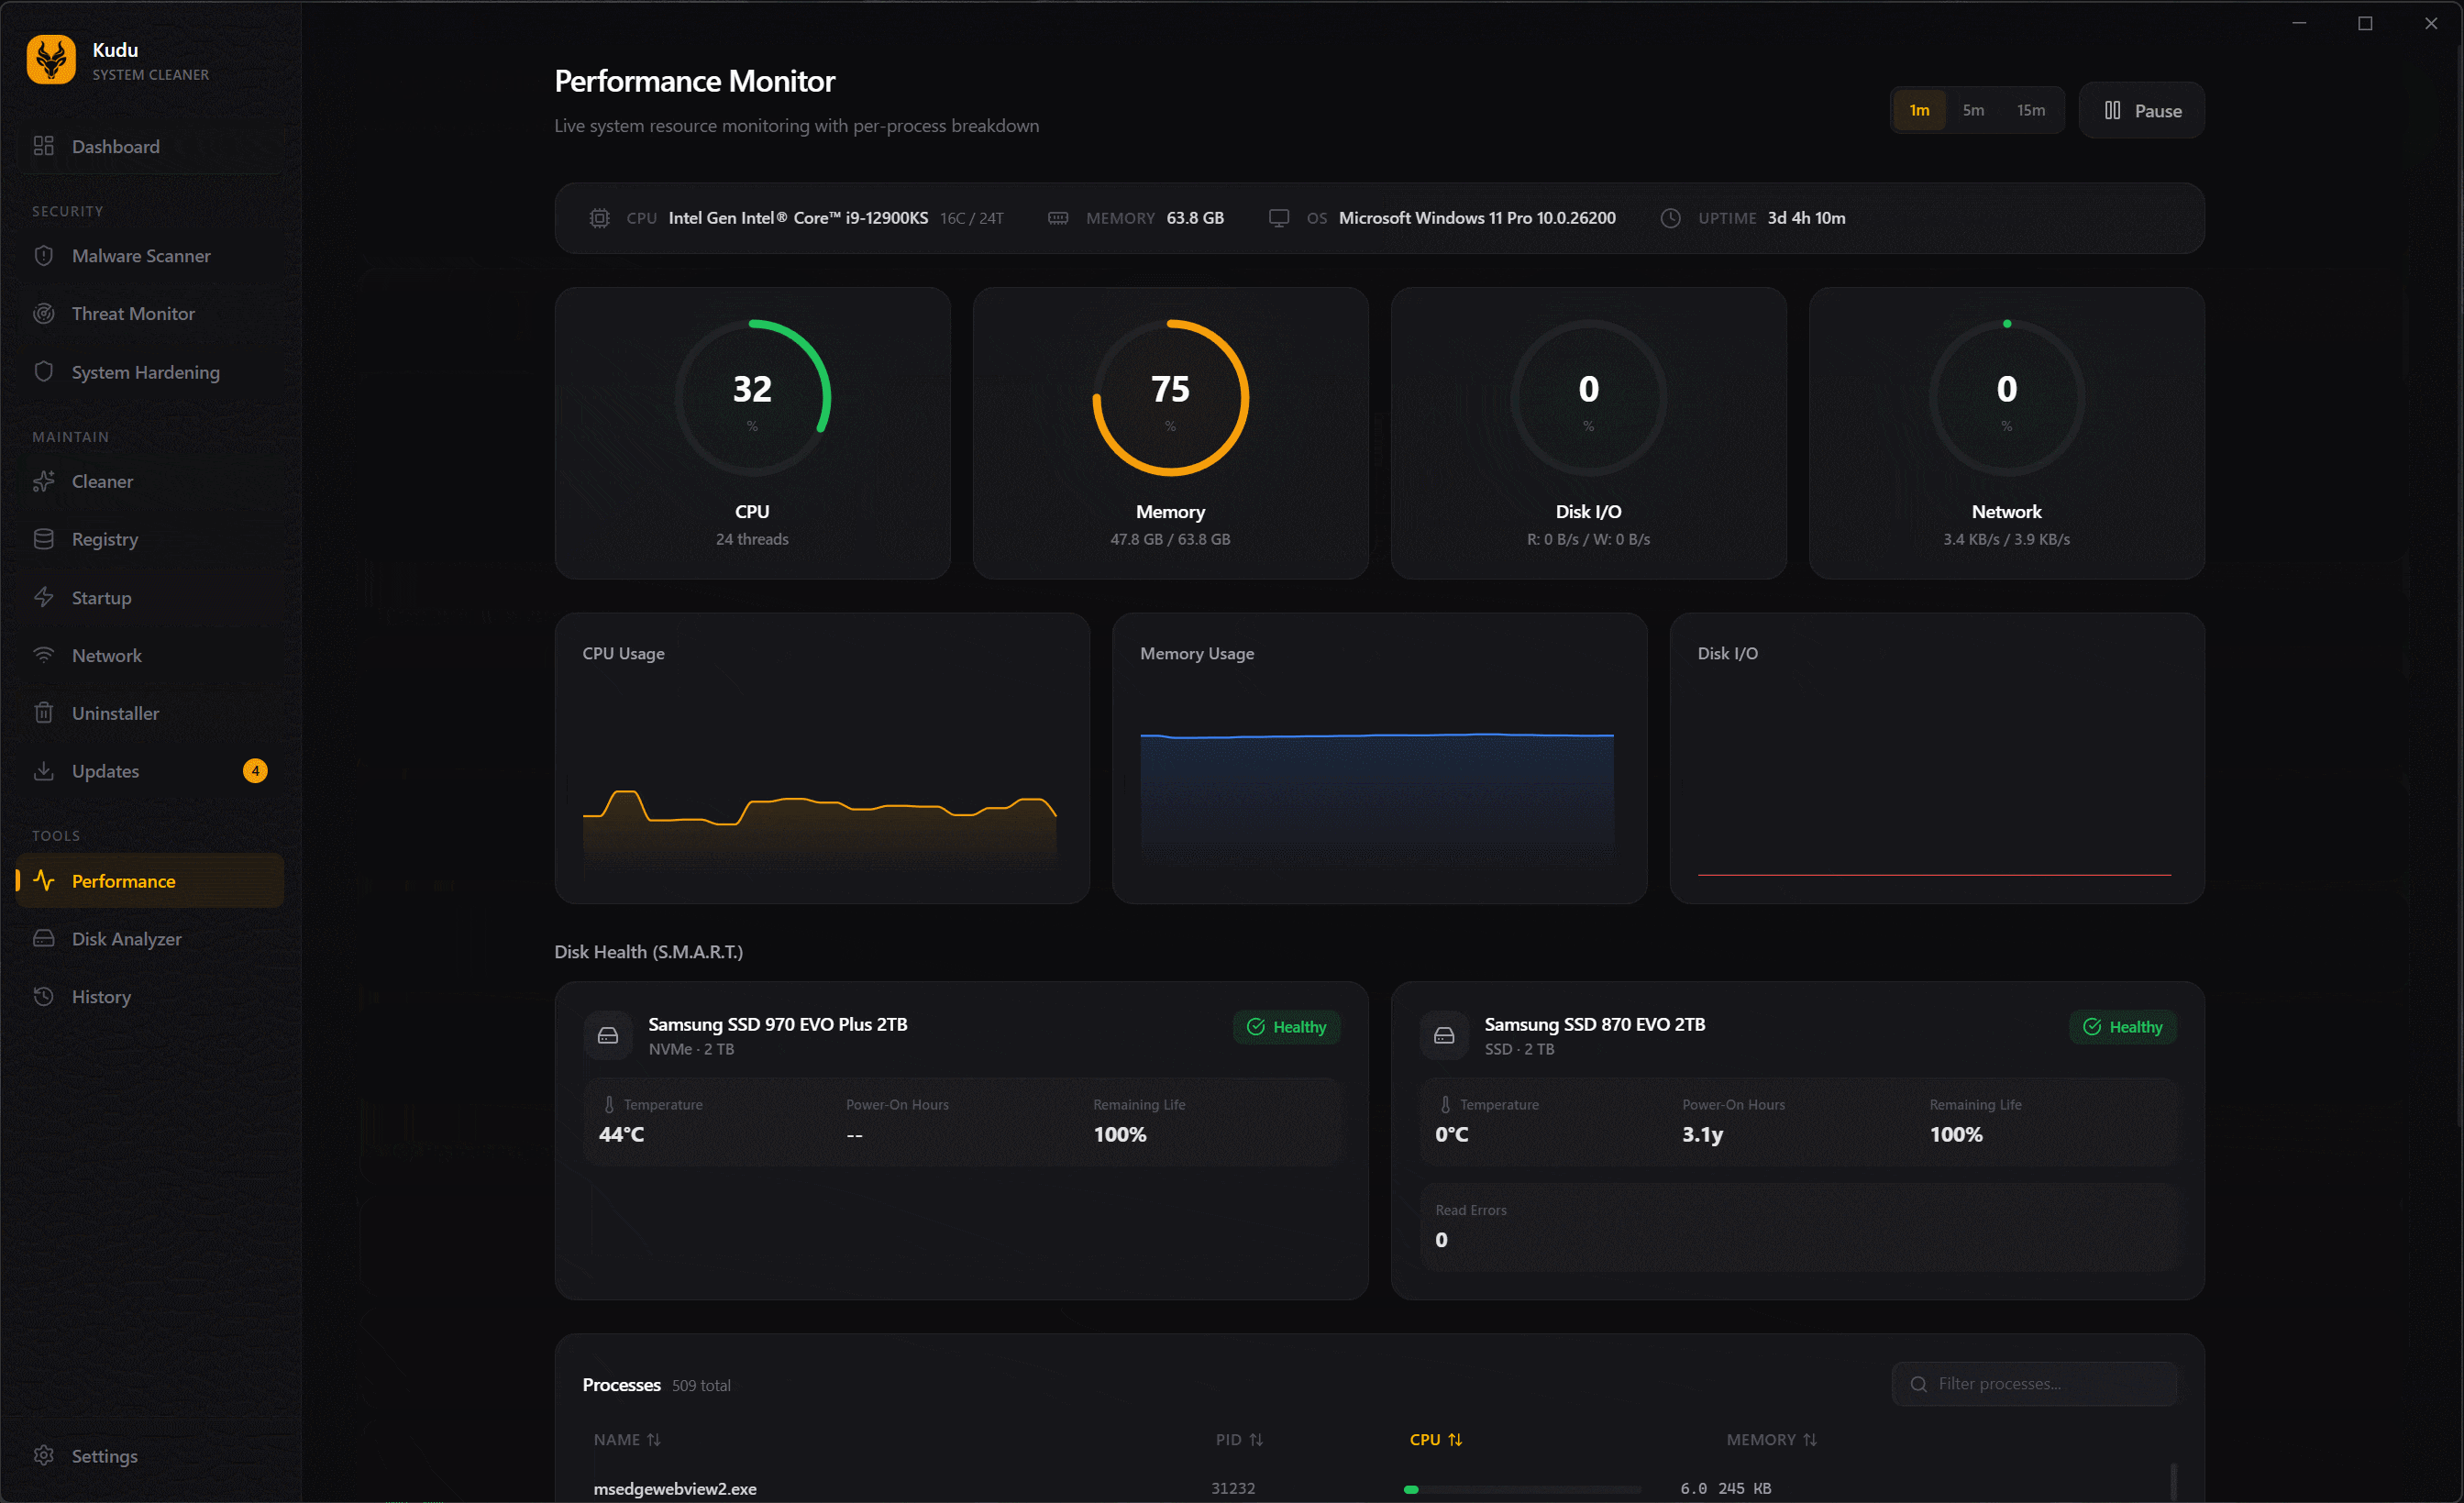
桌面端清理维护工具长期被各类商业软件占领。这些传统闭源工具普遍存在内存驻留臃肿、后台偷跑服务、弹窗推销广告以及诱导内购升级等行为。它们将本属于操作系统的基础控制权限包裹在复杂的商业逻辑中,甚至会主动收集用户隐私数据并上传至远端服务器。
Kudu 彻底抛弃了这种侵入式设计。整个工具以纯本地运行、零广告、零附加软件为底线,所有核心逻辑开源可见。开发者可以直接审查每一行代码的系统调用,确保文件删除操作完全在本地透明执行。
💡 架构核心洞见:通过将应用匹配与清理行为抽象为标准 JSON 声明式规则,Kudu 实现了清理逻辑与宿主执行引擎的彻底解耦,让社区力量直接接管全平台应用支持。
2. 核心架构与底层数据流向解析
Kudu 的底层执行由轻量级跨平台运行时承载。其核心采用事件驱动的模块化架构,将清理任务划分为扫描发现、策略匹配、用户确认和安全擦除四个关键阶段。
[ CLI / Desktop UI ] ---> [ Rule Parser (JSON) ] ---> [ Path Resolver ]
                                      │
                                      ▼
                         [ Execution Engine & Audit ]
                                      │
                                      ▼
                         [ File System / Registry ]
当用户发起系统扫描时,Rule Parser 会实时加载位于本地目录的声明式规则文件。Path Resolver 根据当前操作系统环境变量解析出对应的绝对路径,并在沙箱化上下文中过滤掉受保护的系统核心文件。Execution Engine 采用多线程并发遍历目标目录,在保证 IO 吞吐的同时降低主线程阻塞概率。
3. 技术选型与性能横向硬核对比
| 选型维度 | 本方案 (kudu) | 传统实现范式 (CCleaner等) | 典型竞品方案 (BleachBit) | 生产环境收益 |
|---|---|---|---|---|
| 运行架构 | 本地编译二进制 + JSON 规则 | 闭源常驻服务 + 云端遥测 | Python / 复杂依赖运行时 | 极致内存占用与绝对隐私安全 |
| 扩展成本 | 零代码,仅需编写 JSON 规则 | 必须修改源码并重新编译发布 | 依赖特定脚本语言环境 | 社区贡献摩擦力降低 90% 以上 |
| 商业干扰 | 纯净开源,零广告与付费弹窗 | 强行捆绑、升级弹窗、隐私泄露 | 纯开源但扩展性受限 | 避免生产环境遭受流氓软件污染 |
| 跨平台支持 | Windows / macOS / Linux | Windows 权重远高于其他系统 | Linux 体验优于 Windows | 统一多系统运维开发栈工具链 |
上述对比表明,Kudu 在保持极低资源消耗的前提下,用配置化手段彻底解决了传统工具扩展性差、存在商业利益冲突的顽疾。
4. 手把手极客实操:从零构建最小闭环
开发者可以直接从 GitHub Releases 下载对应平台的构建产物,或者通过源码构建。此处以命令行模式(CLI)的实操部署为例。
# 克隆 Kudu 官方开源仓库到本地开发环境
git clone https://github.com/adventdevinc/kudu.git

# 进入项目根目录准备编译环境
cd kudu

# 运行内置的测试命令以验证规则解析器状态
kudu scan --config ./rules/custom-rule.json --dry-run
执行上述 dry-run 命令后,终端会输出命中该规则的目标文件列表及预计释放的磁盘空间大小,而不会直接对磁盘执行删除操作,从而保障开发与测试阶段的数据安全。
5. 生产落地踩坑指南与避坑建议 (Gotchas)
开源维护工具直接操作底层文件系统,不当的配置会引发严重的系统级故障。
⚠️ 避坑预警 [规则路径通配符误杀]:在编写自定义 JSON 规则时,严禁直接使用过于宽泛的通配符(如
*或根目录路径)。如果未严格限定相对路径和文件扩展名,执行扫描清理时极易误删开发者的源码仓库或关键配置文件。⚠️ 避坑预警 [自动更新与定时任务冲突]:在 Linux 与 macOS 生产环境部署定时扫描(Cron / Launchd)时,必须显式指定非交互式运行参数(如
--quiet --non-interactive)。否则,后台任务会在等待用户确认时挂起并无限占用进程句柄。